

Veilige documentuitwisseling is voor gemeenten sinds 15 augustus 2026 geen keuze meer, maar onderdeel van een wettelijke zorgplicht. Gemeenten zijn onder de Cyberbeveiligingswet (Cbw) aangemerkt als essentiële entiteit, ongeacht hun omvang. Dat betekent: passende maatregelen voor de beveiliging van informatiesystemen, BIO2 als juridische invulling van die zorgplicht, toezicht door de Rijksinspectie Digitale Infrastructuur (RDI) en een college van B&W dat eindverantwoordelijk is. Externe documentuitwisseling, met zorgaanbieders, advocaten, aannemers en inwoners, is precies het punt waar gevoelige informatie de gemeentelijke omgeving verlaat. Wie dat proces niet aantoonbaar beheerst, heeft een gat in zijn Cbw-aanpak.
In dit artikel leest u wat de Cyberbeveiligingswet concreet vraagt van gemeenten, waarom e-mailbijlagen en consumentendiensten daar niet in passen en hoe u veilige documentuitwisseling zo inricht dat u het ook kunt bewijzen. Met de Cbw-zelftest verderop ziet u in drie minuten waar uw gemeente staat.
In het kort
– Gemeenten en een deel van de gemeenschappelijke regelingen zijn sinds 15 augustus 2026 essentiële entiteit onder de Cyberbeveiligingswet.
– BIO2 is de juridische invulling van de zorgplicht. Informatieoverdracht, versleuteling, toegangsbeheer en leveranciersbeheer vallen daaronder.
– De RDI houdt toezicht en kan handhaven met een last onder dwangsom of bestuurlijke boete.
– Het college van B&W is eindverantwoordelijk en moet binnen twee jaar een verplichte training volgen.
– Veilige documentuitwisseling vraagt meer dan versleuteling: u moet kunnen aantonen wie wat met wie heeft gedeeld, wanneer en onder welke voorwaarden.
Wat betekent de Cyberbeveiligingswet voor gemeenten?
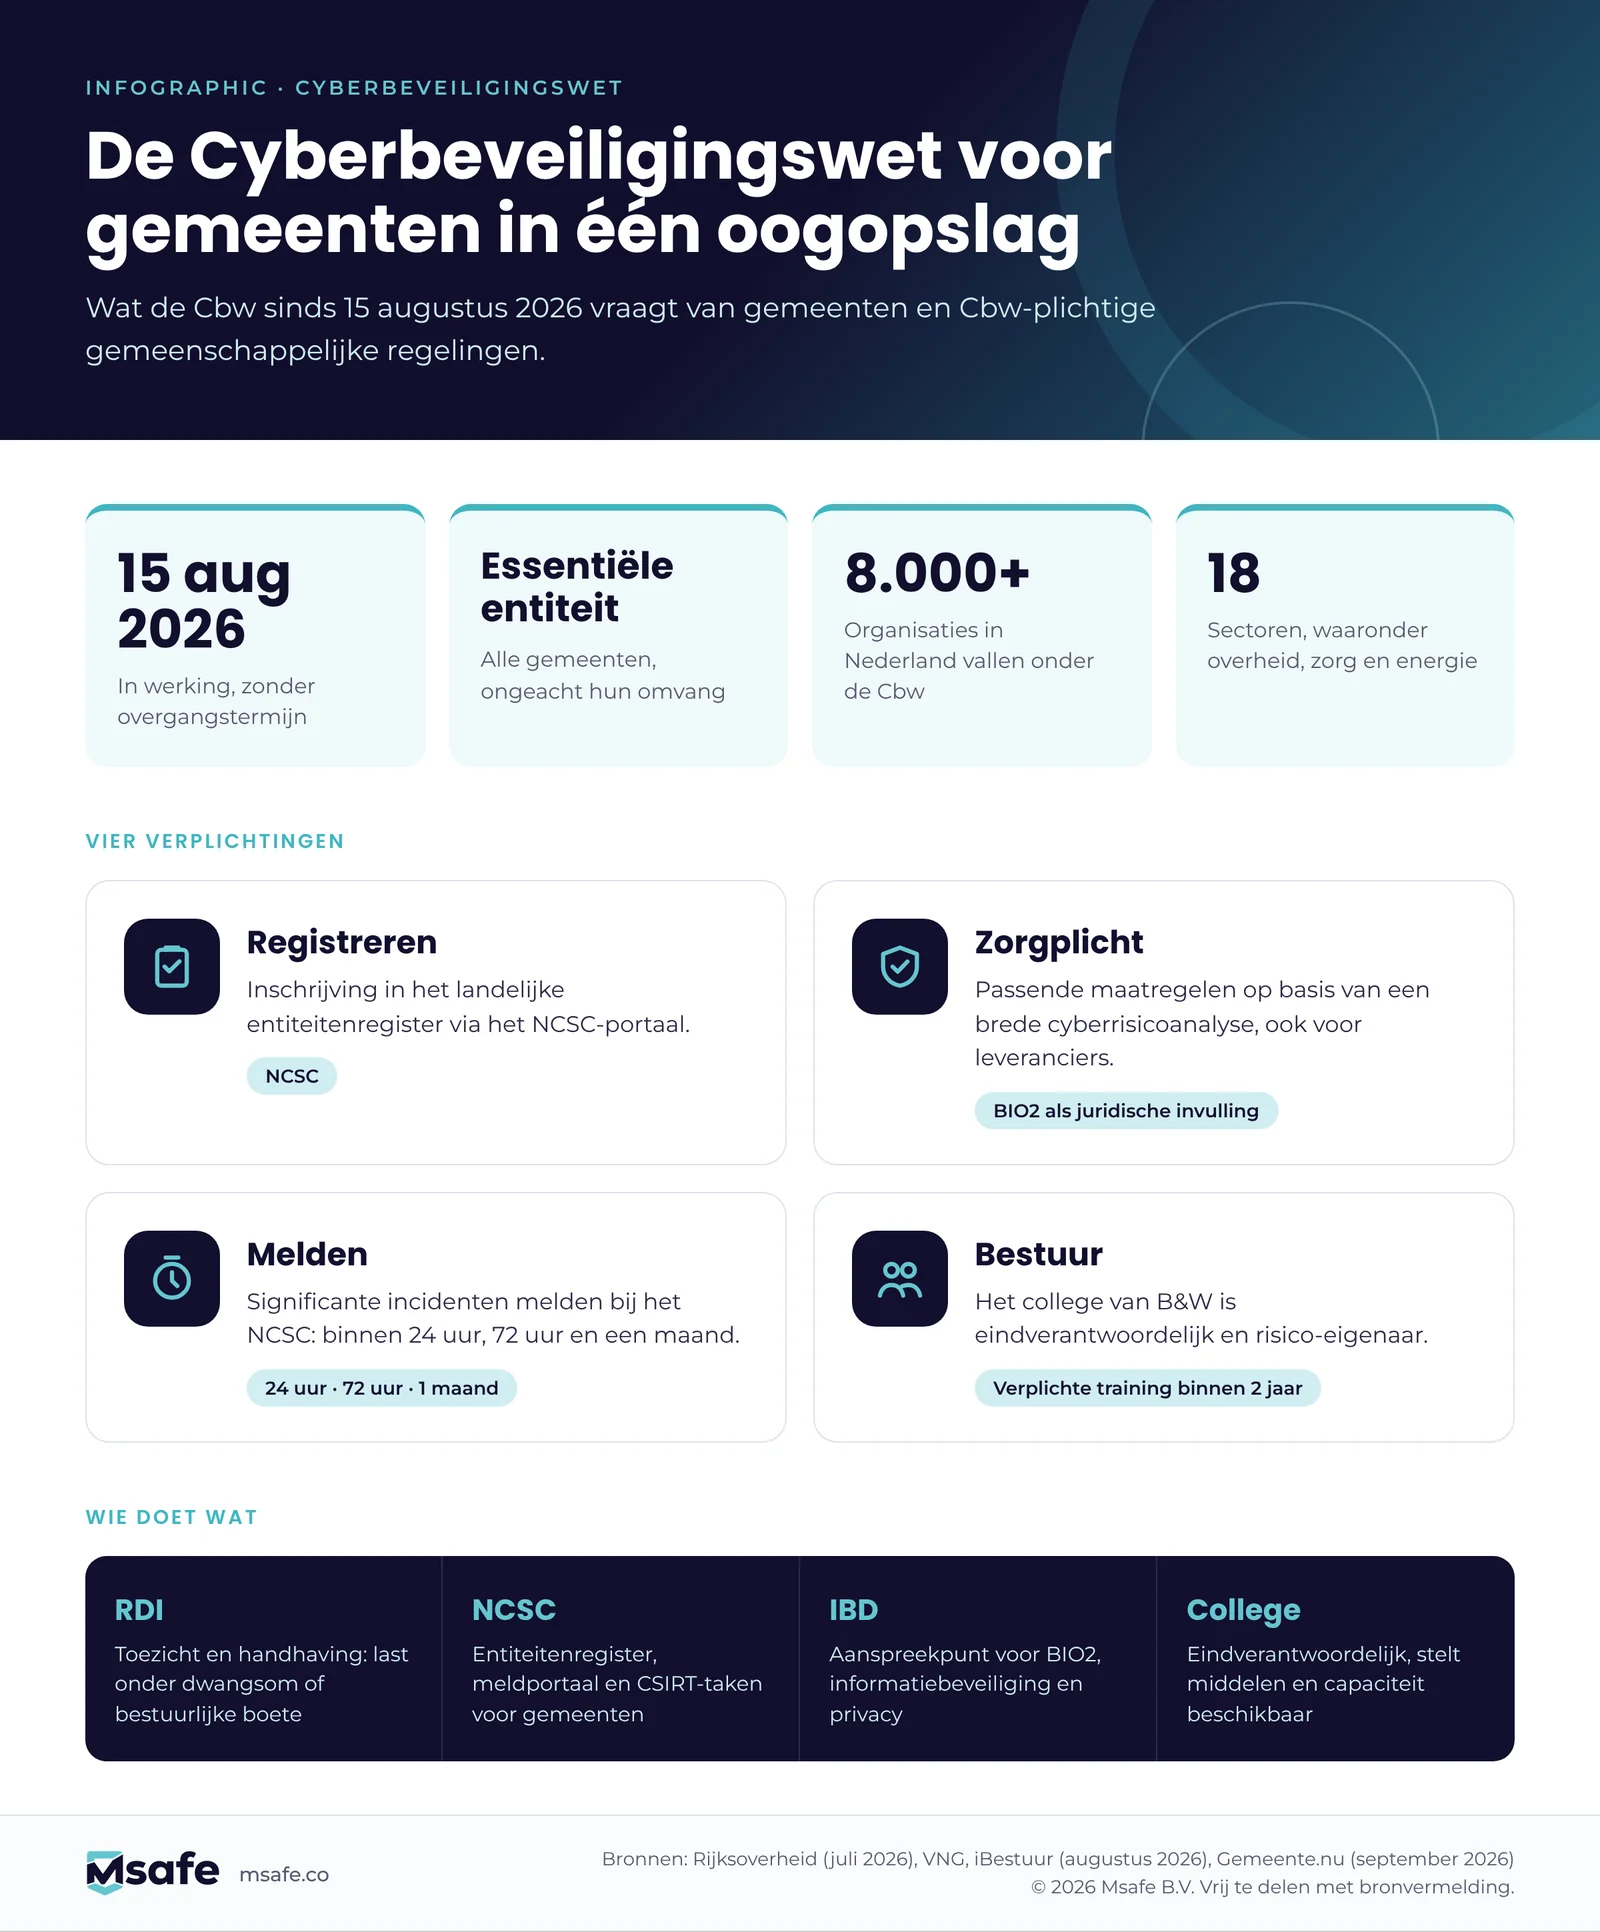
De Cyberbeveiligingswet is de Nederlandse uitwerking van de Europese NIS2-richtlijn en vervangt de Wet beveiliging netwerk- en informatiesystemen (Wbni). Volgens de Rijksoverheid vallen ruim 8.000 Nederlandse organisaties onder de wet, verdeeld over 18 sectoren. Overheid is daar één van.
Voor gemeenten zijn vier verplichtingen leidend:
- Registratieplicht. Gemeenten en Cbw-plichtige gemeenschappelijke regelingen moeten zich inschrijven in het landelijke entiteitenregister via het portaal van het NCSC.
- Zorgplicht. Gemeenten nemen passende technische, operationele en organisatorische maatregelen op basis van een brede cyberrisicoanalyse. De VNG bevestigt dat BIO2 (Baseline Informatiebeveiliging Overheid 2) daarmee een expliciete juridische basis krijgt. Wat de BIO2 concreet vraagt bij het delen van bestanden en welk bewijs een auditor verwacht, leest u in BIO2 en informatieoverdracht.
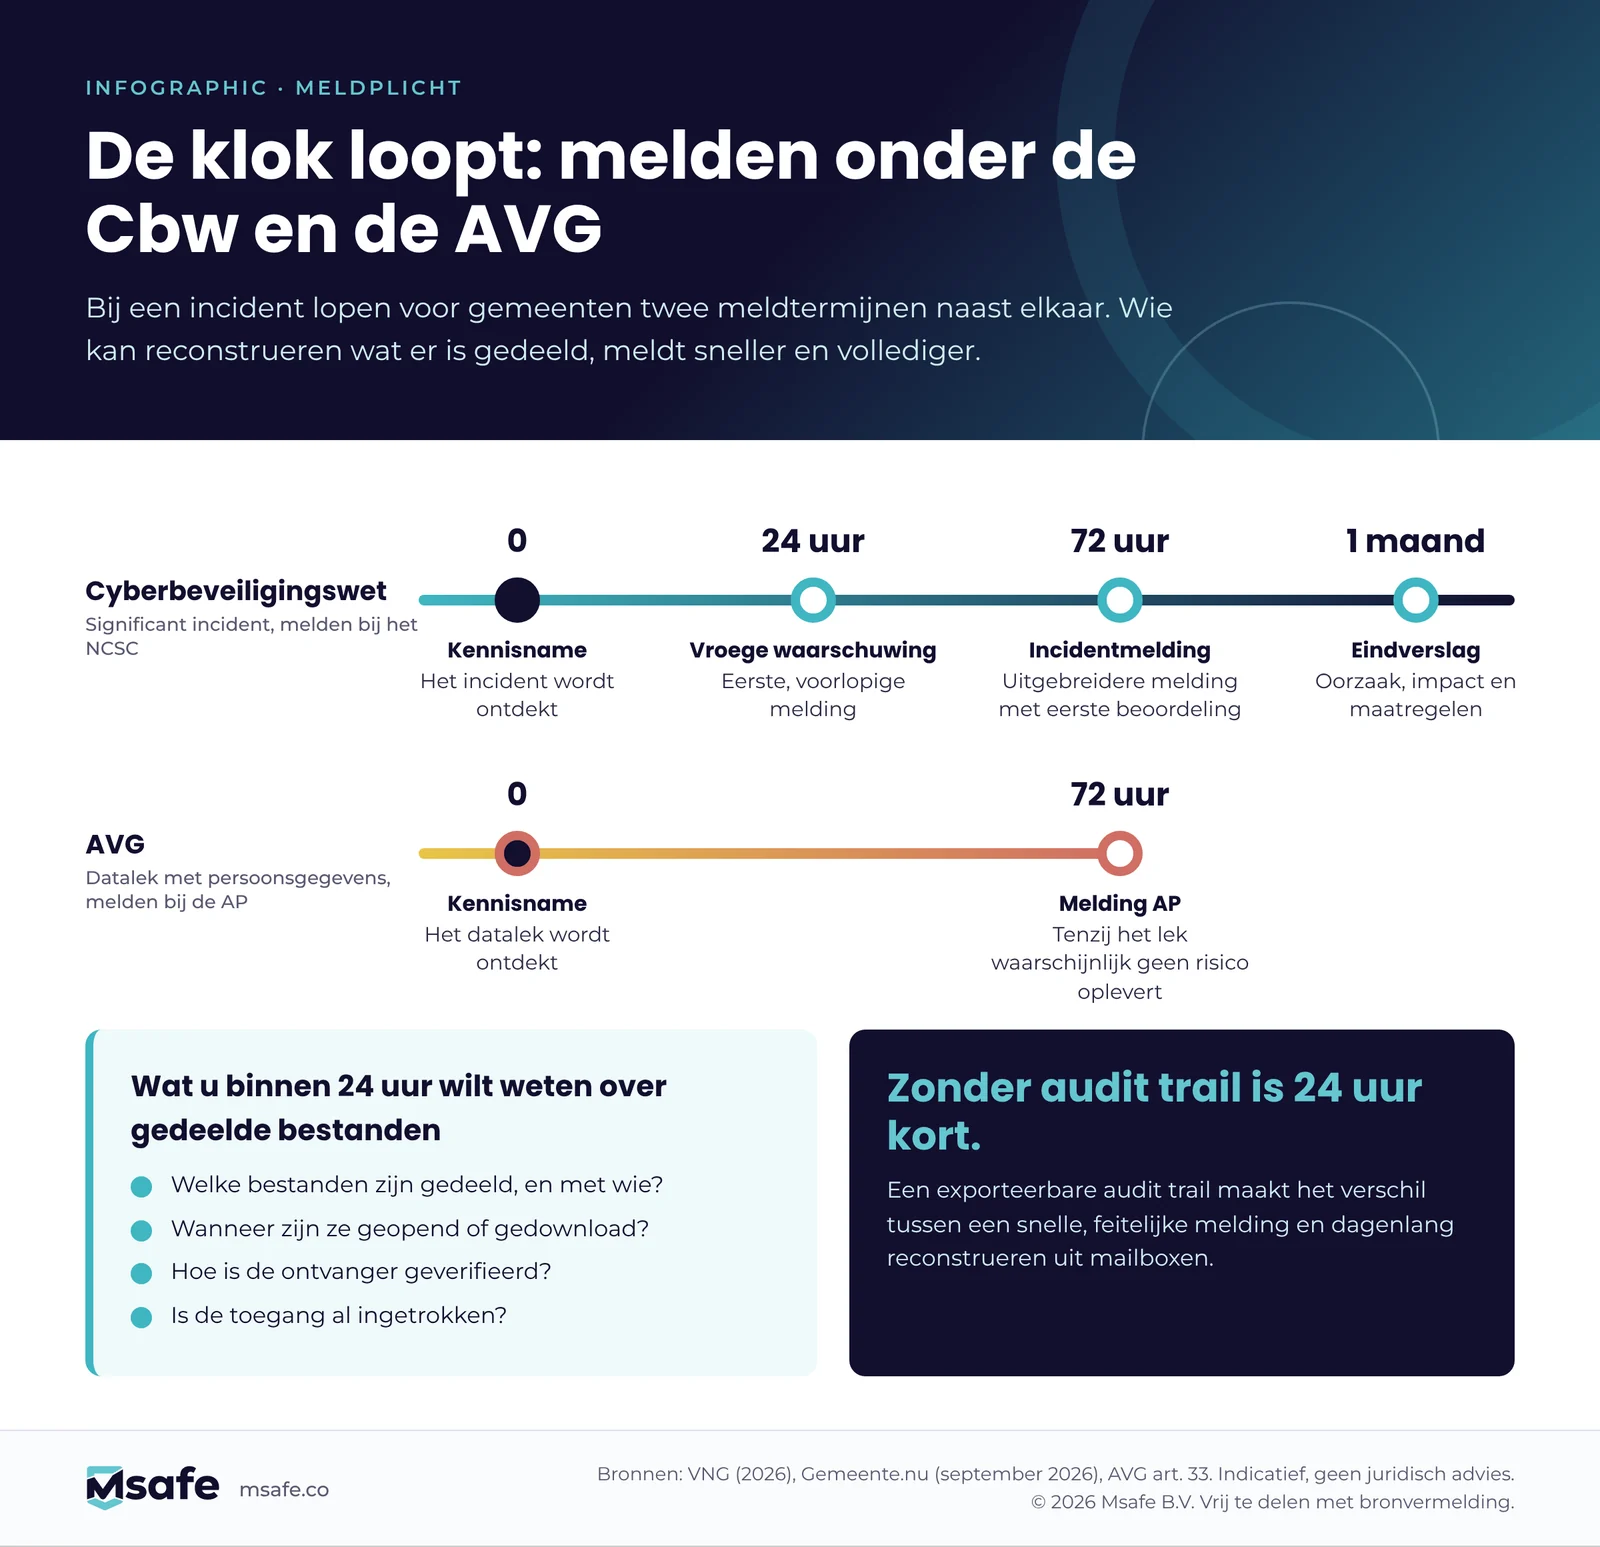
- Meldplicht. Een significant incident meldt u binnen 24 uur na kennisname bij het NCSC, met binnen 72 uur een uitgebreidere melding en uiterlijk een maand later een eindverslag.
- Bestuurlijke verantwoordelijkheid. Het college is risico-eigenaar. Alle collegeleden volgen binnen twee jaar na inwerkingtreding een verplichte training met certificaat.
Het toezicht ligt bij de Rijksinspectie Digitale Infrastructuur. De RDI werkt risicogericht en zet eerst in op herstel en verbetering, maar kan handhaven met een last onder dwangsom of een bestuurlijke boete. Er geldt geen overgangstermijn. De VNG schreef haar leden vlak voor de inwerkingtreding al dat “voor veel gemeenten aanvullende stappen nodig” zijn, onder meer in governance, capaciteit en technische weerbaarheid (iBestuur, augustus 2026).
Een uitgebreide uitleg van de wet vindt u op onze pagina over NIS2, de Cyberbeveiligingswet en veilig bestanden delen.
Waarom externe documentuitwisseling een Cbw-risico is voor gemeenten
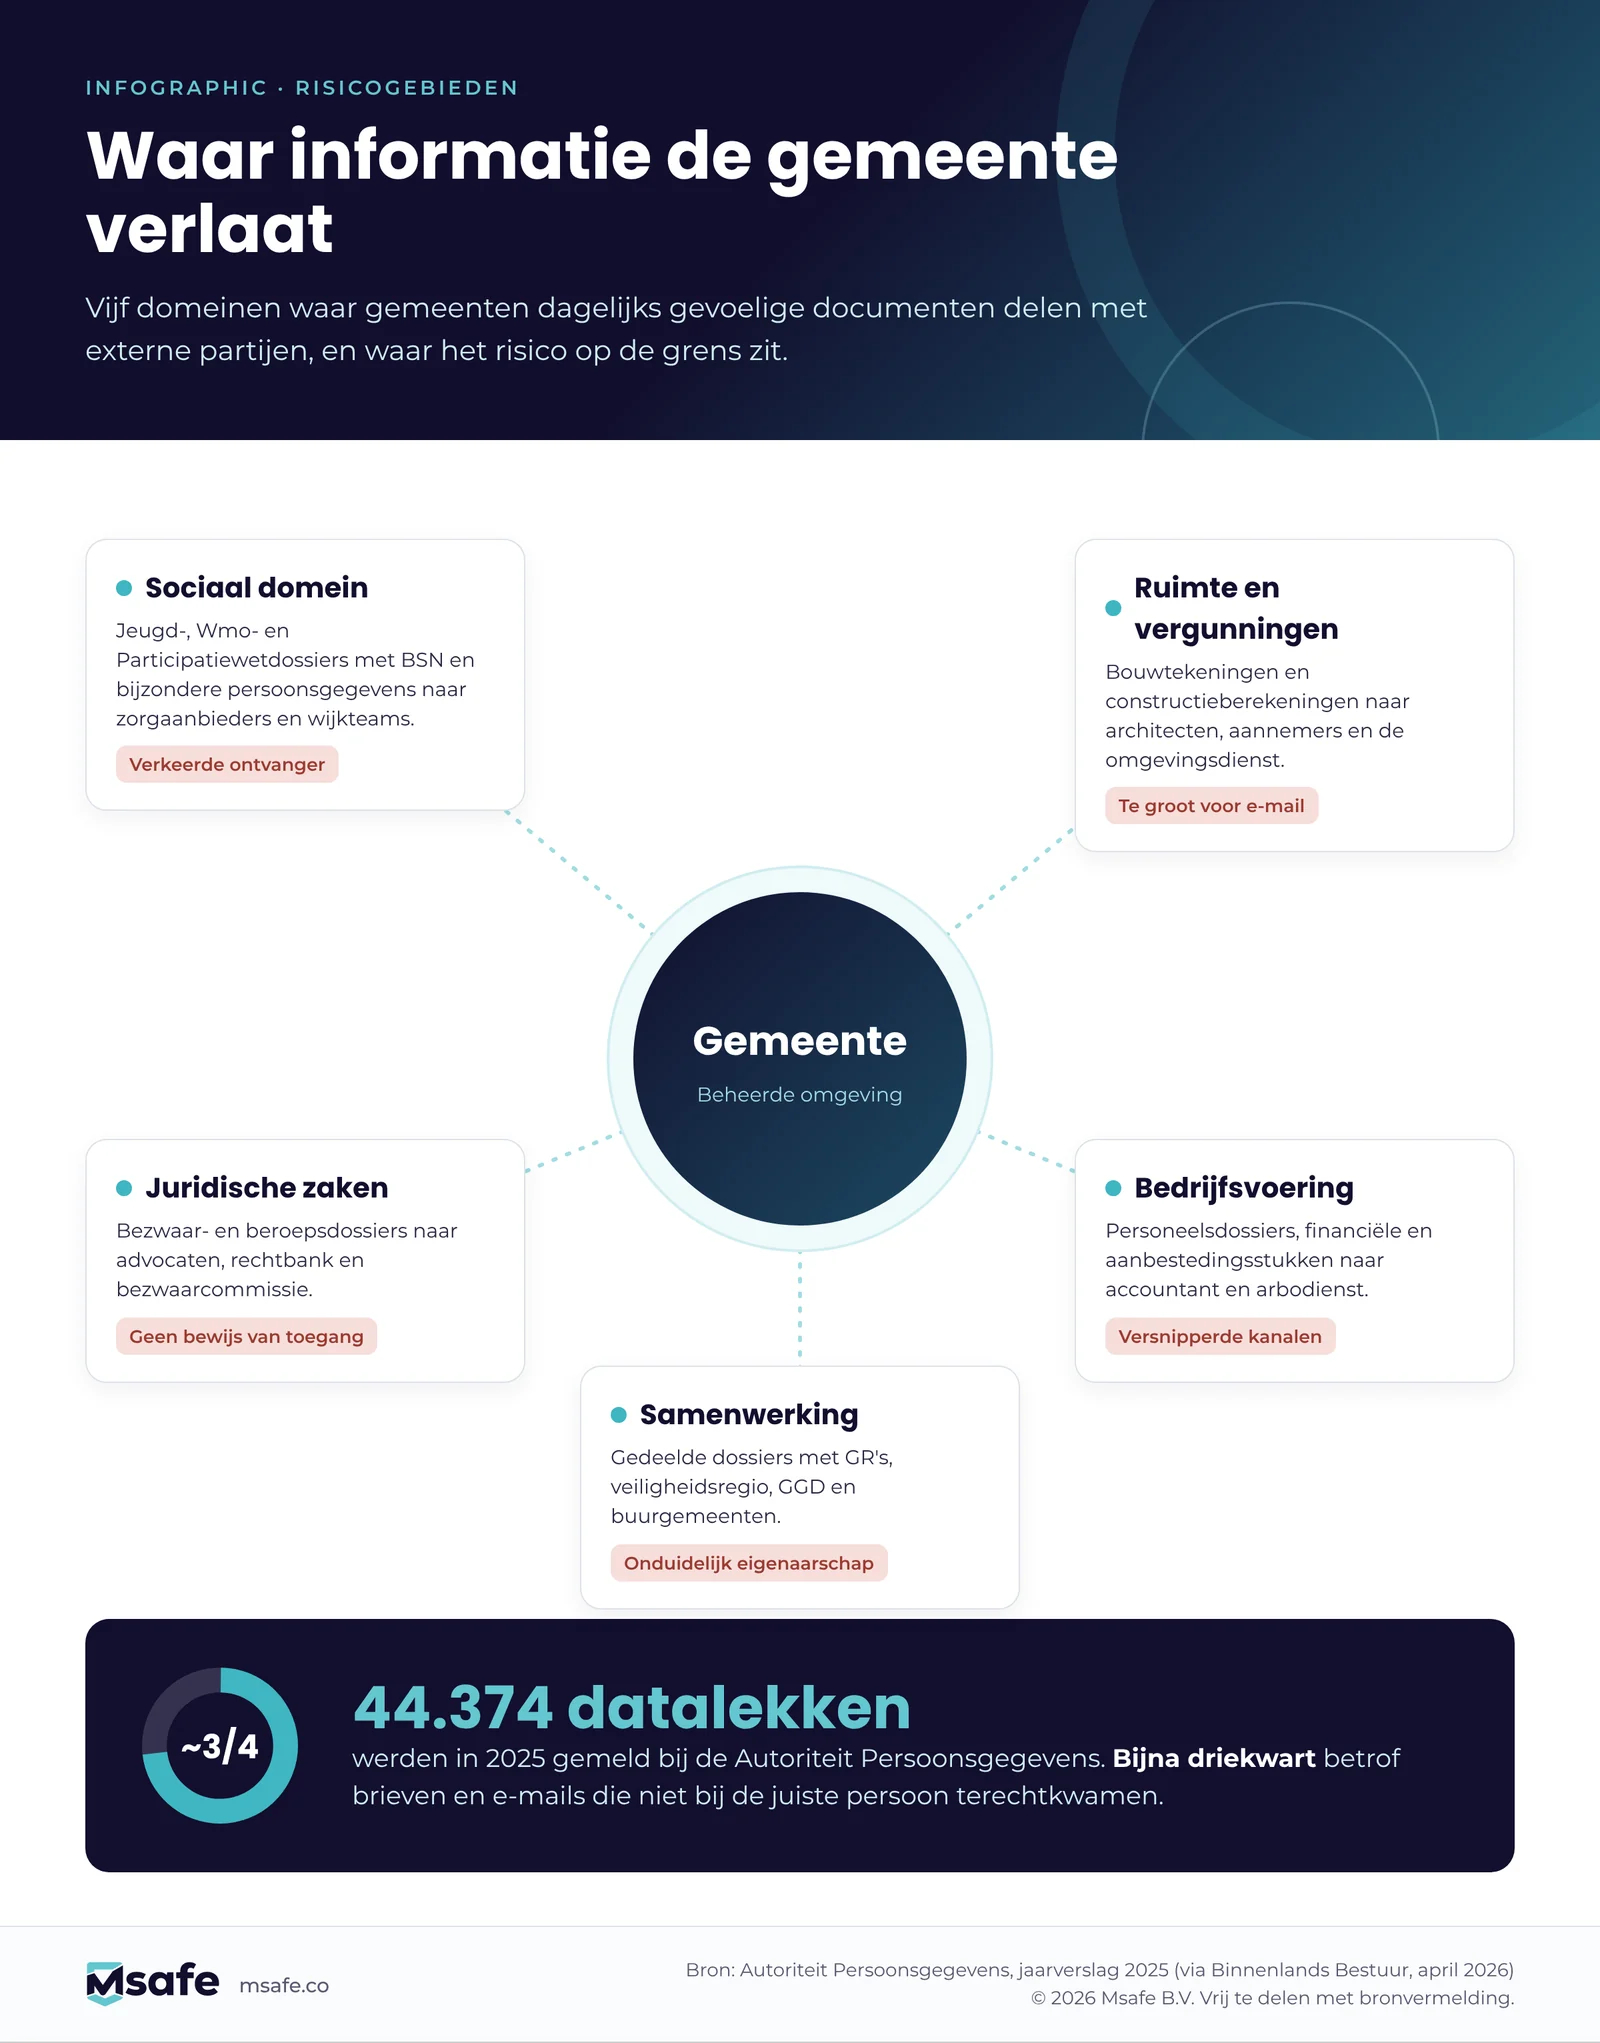
Een gemeente deelt dagelijks gevoelige informatie met partijen buiten de eigen organisatie. Denk aan:
- Sociaal domein: dossiers over Jeugdwet, Wmo en Participatiewet met zorgaanbieders, wijkteams en ketenpartners, vaak met BSN en bijzondere persoonsgegevens.
- Ruimtelijke ordening: bouwtekeningen, constructieberekeningen en omgevingsvergunningen met architecten, aannemers en adviesbureaus. Dat zijn vaak bestanden die te groot zijn voor e-mail.
- Juridische zaken: bezwaar- en beroepsdossiers met advocaten en de rechtbank.
- Bedrijfsvoering: personeelsdossiers, aanbestedingsstukken en accountantsstukken.
- Samenwerkingsverbanden: uitwisseling binnen gemeenschappelijke regelingen, veiligheidsregio’s en GGD.
Bij al deze stromen verlaat informatie het beheerde netwerk. En daar gaat het in de praktijk het vaakst mis. Volgens het jaarverslag 2025 van de Autoriteit Persoonsgegevens ontving de AP 44.374 datalekmeldingen, en betrof bijna driekwart daarvan brieven en e-mails die niet bij de juiste persoon terechtkwamen (Binnenlands Bestuur, april 2026).
E-mail is ontworpen voor berichten, niet voor gecontroleerde bestandsoverdracht. Een bijlage is een kopie die u niet meer kunt intrekken, waarvan u niet weet of de juiste ontvanger hem opent en waarvan geen controleerbaar spoor overblijft. Gratis consumentendiensten voor grote bestanden lossen het formaatprobleem op, maar niet het beheerprobleem. Waarom e-mail zo hardnekkig blijft, leest u in ons artikel over vertrouwelijke documenten mailen.
Welke Cbw-verplichtingen raken documentuitwisseling direct?
De Cbw schrijft geen specifiek product voor. De wet vraagt passende maatregelen, en de onderwerpen die NIS2 in artikel 21, lid 2 noemt, raken externe documentuitwisseling op meerdere plekken.
| Cbw / NIS2-onderwerp | Wat het betekent voor documentuitwisseling |
|---|---|
| Risicoanalyse en beleid (art. 21 lid 2a) | Externe bestandsstromen staan expliciet in de risicoanalyse, met een eigenaar per stroom. |
| Cryptografie en versleuteling (art. 21 lid 2h) | Bestanden zijn versleuteld tijdens transport en opslag, volgens vastgelegd beleid. |
| Toegangsbeheer en authenticatie (art. 21 lid 2i en 2j) | Alleen de bedoelde, geverifieerde ontvanger krijgt toegang. Medewerkers loggen in met MFA of SSO. |
| Beveiliging van de toeleveringsketen (art. 21 lid 2d) | De leverancier van uw uitwisselingsoplossing is aantoonbaar betrouwbaar, bijvoorbeeld via ISO/IEC 27001-certificering. |
| Incidentafhandeling en meldplicht | Bij een incident kunt u snel reconstrueren wat er is gedeeld, met wie en wanneer. |
| Bestuurlijke verantwoordelijkheid | Het college kan aan raad en toezichthouder laten zien dat het risico beheerst wordt. |
Een verkeerd verstuurd dossier is meestal in de eerste plaats een AVG-datalek, met een eigen meldtermijn van 72 uur bij de AP. Maar de onderliggende vraag is dezelfde: heeft de gemeente passende maatregelen genomen, en kan zij dat aantonen? Zie ook onze pagina over AVG en veilig bestanden delen.
Van versleuteling naar bewijsbaarheid
Veel organisaties beantwoorden de vraag “delen wij veilig?” met “ja, het is versleuteld”. Onder de Cyberbeveiligingswet is dat niet genoeg. Een toezichthouder, auditor of gemeenteraad vraagt niet alleen óf u beveiligt, maar ook hoe u dat aantoont.
Bewijsbaarheid betekent dat u bij elke externe uitwisseling kunt laten zien:
- wie het bestand heeft gedeeld en met wie;
- wanneer het is verzonden, geopend en gedownload;
- hoe de ontvanger is geverifieerd;
- hoe lang het bestand beschikbaar was en of de toegang is ingetrokken;
- onder welk beleid de uitwisseling plaatsvond.
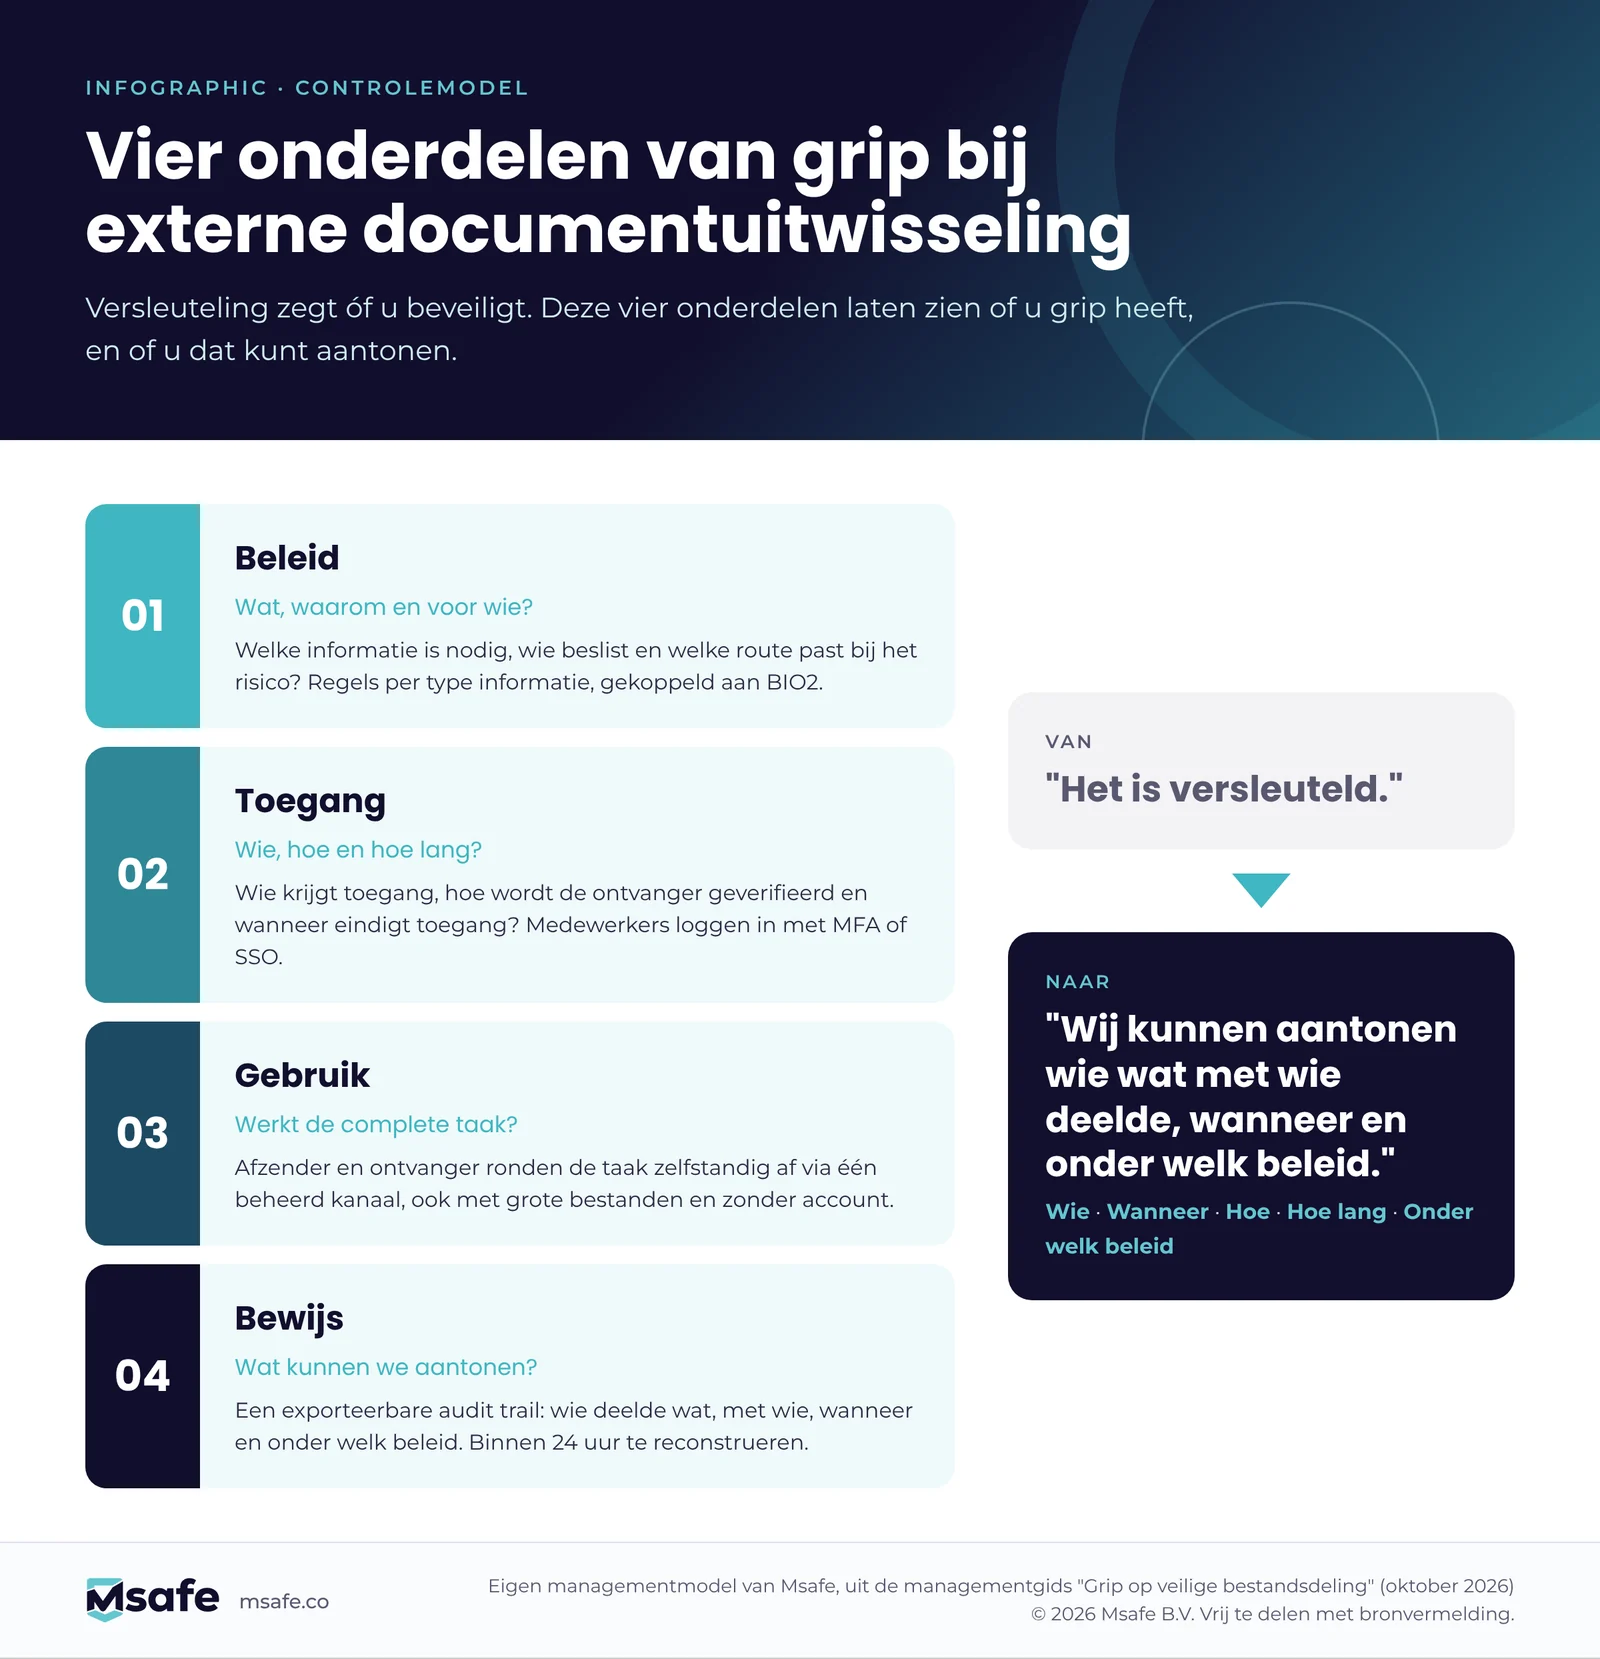
Die gegevens vormen samen een audit trail. Ze helpen bij een incidentmelding binnen 24 uur, bij een verzoek van de RDI en bij de verantwoording van het college aan de raad. Welk bewijs bij welke plicht hoort, leest u in ons artikel over bewijs onder de Cyberbeveiligingswet bij bestandsdeling.
Zo richt u veilige documentuitwisseling in: vijf stappen
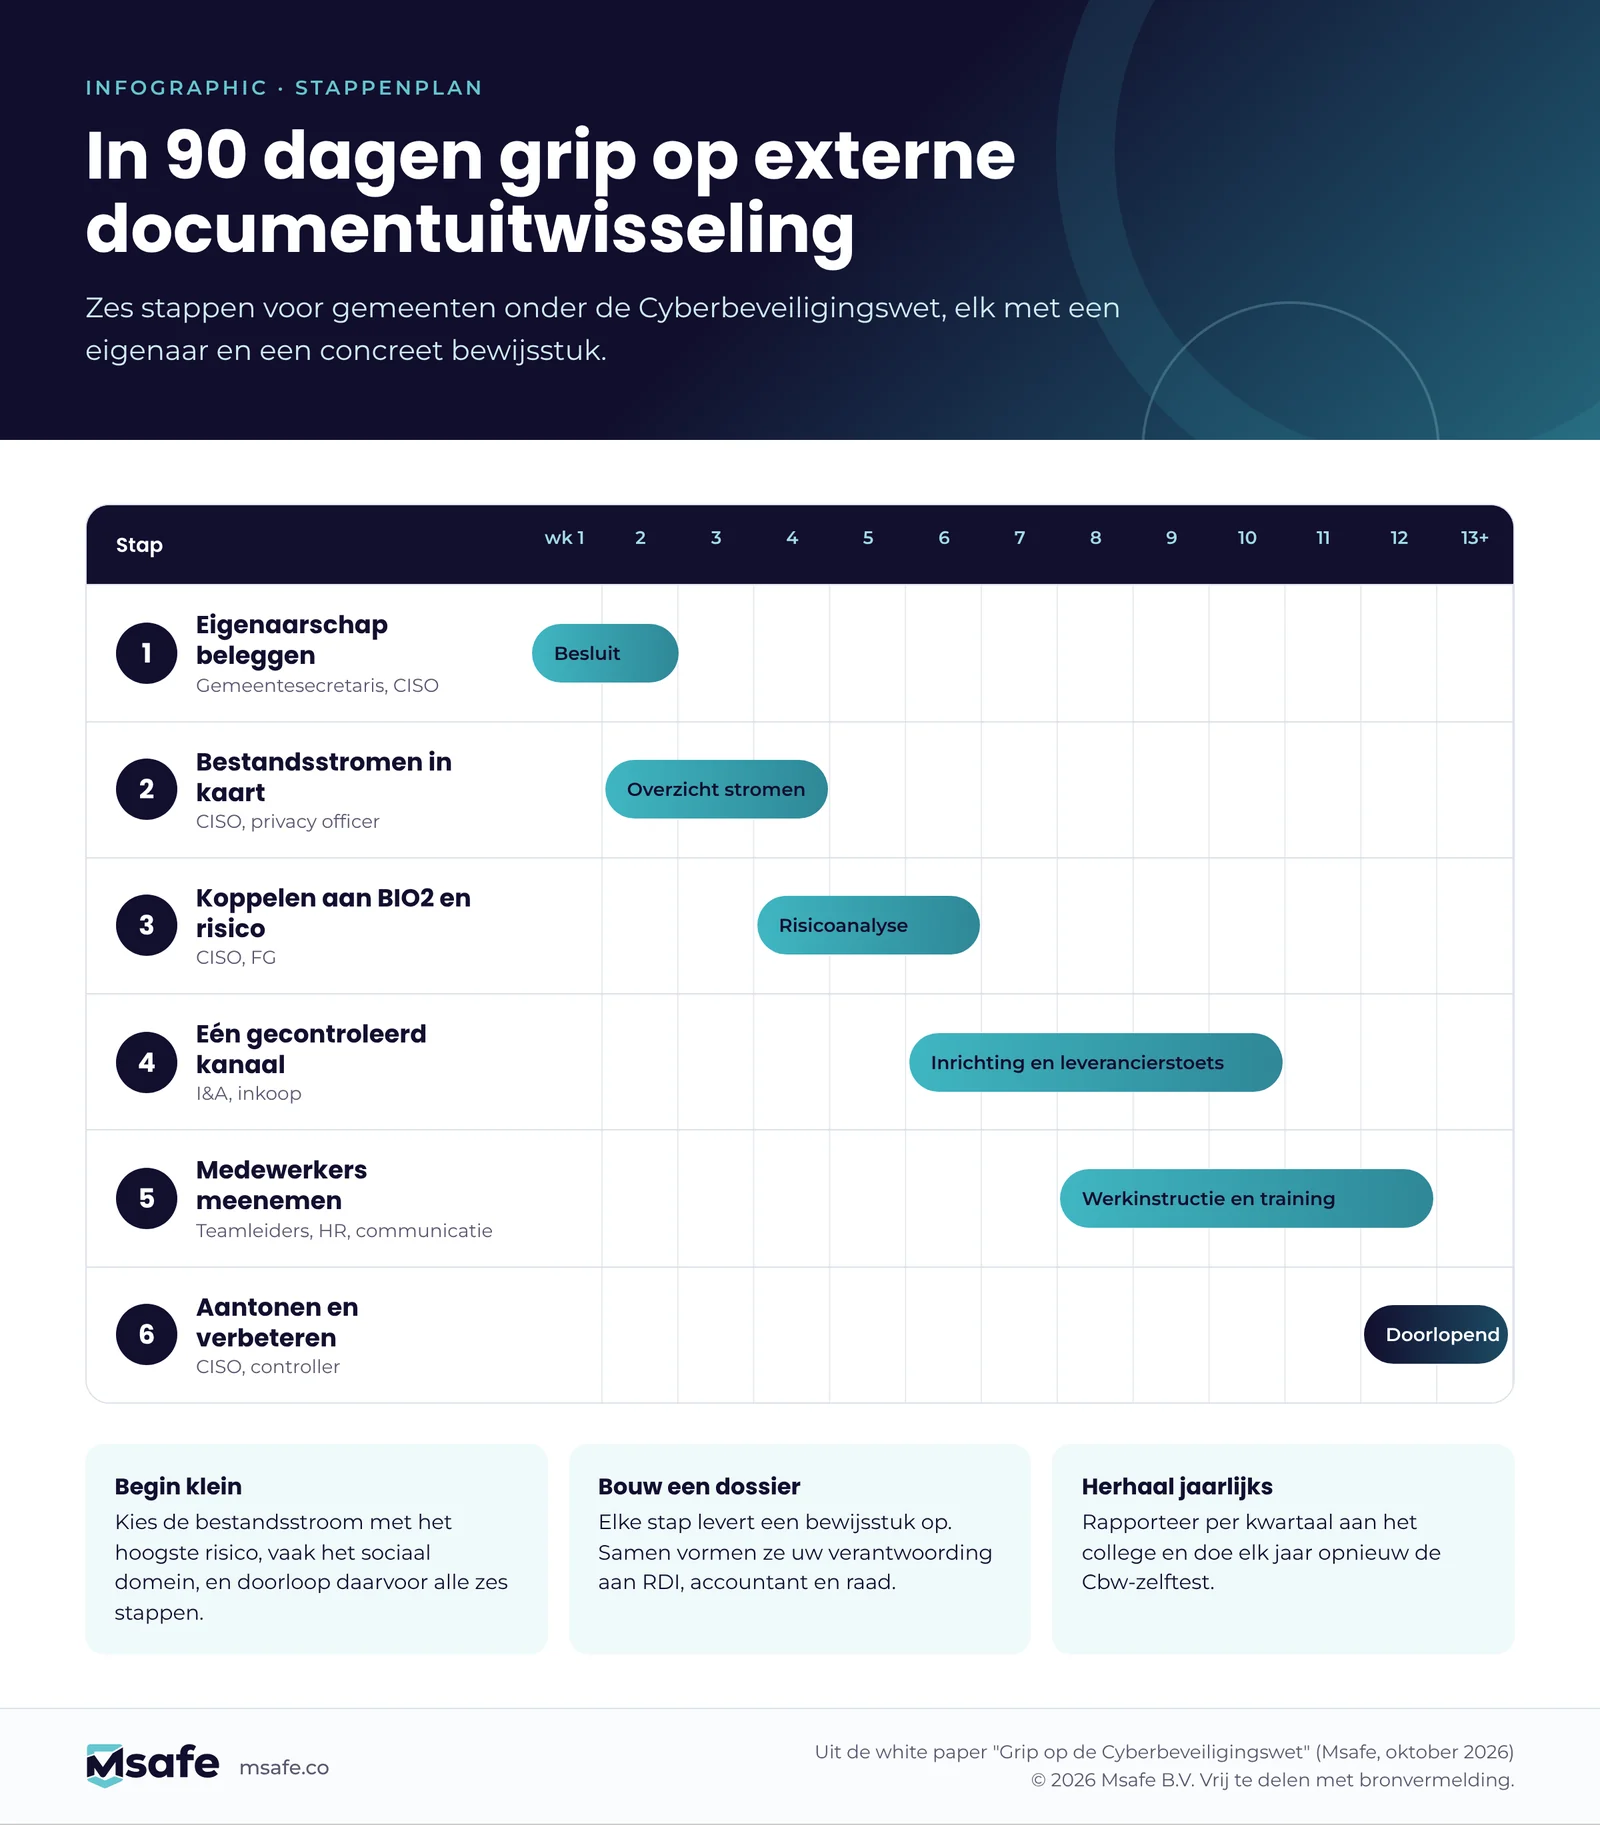
1. Breng uw externe bestandsstromen in kaart
Inventariseer per afdeling met welke externe partijen u documenten deelt, welk type informatie dat is en via welk kanaal het nu gebeurt. Begin bij het sociaal domein en vergunningverlening: daar zitten de gevoeligste en de grootste bestanden.
2. Classificeer en koppel aan BIO2
Bepaal per stroom het betrouwbaarheidsniveau en de bijbehorende BIO2-maatregelen. De Informatiebeveiligingsdienst (IBD) van de VNG biedt hiervoor handreikingen en blijft na 15 augustus het aanspreekpunt voor gemeenten.
3. Kies één gecontroleerd kanaal voor gevoelige bestanden
Versnippering is een risico op zich. Spreek af dat vertrouwelijke en grote bestanden via één beheerde oplossing gaan, met vaste regels voor verificatie, geldigheid en logging. Zorg dat het kanaal ook werkt voor ontvangers zonder account, anders zoeken medewerkers alsnog een omweg.
4. Maak het makkelijk voor medewerkers
Beveiliging die werkt, is beveiliging die gebruikt wordt. Integratie met Outlook en inloggen via de bestaande gemeentelijke identiteit (SSO) verlagen de drempel. Combineer de invoering met korte, praktische training, zodat medewerkers weten wanneer en hoe ze het kanaal inzetten.
5. Leg vast en evalueer
Exporteer periodiek activiteitenlogs, bespreek afwijkingen in het informatiebeveiligingsoverleg en rapporteer in de planning-en-controlcyclus aan college en raad. Zo wordt veilige documentuitwisseling een aantoonbaar onderdeel van uw Cbw-aanpak.
White paper: Grip op de Cyberbeveiligingswet
In de gratis white paper werken we deze aanpak uit tot een 90-dagenplan in zes stappen, met per stap een eigenaar en een concreet bewijsstuk. Inclusief werkblad voor het inventariseren van uw bestandsstromen en de zelftest op papier.
Cbw-zelftest: hoe staat uw gemeente ervoor?
Hoe goed heeft uw gemeente externe documentuitwisseling onder controle? Beantwoord twaalf stellingen, verdeeld over de vier onderdelen van grip: beleid (wat, waarom en voor wie), toegang (wie, hoe en hoe lang), gebruik (werkt de complete taak) en bewijs (wat kunt u aantonen). U ziet direct uw score en het onderdeel waar u het beste kunt beginnen. Uw antwoorden worden niet opgeslagen.
Cbw-zelftest voor gemeenten
Hoe staat uw gemeente ervoor?
Twaalf stellingen over externe documentuitwisseling, verdeeld over de vier onderdelen van grip: beleid, toegang, gebruik en bewijs. Na afloop ziet u uw score en waar u het beste kunt beginnen. Duur: ongeveer 3 minuten.
Zo leest u de uitslag: 0 tot 10 punten betekent kwetsbaar, 11 tot 18 punten op weg en 19 tot 24 punten in control. Scoort een onderdeel 3 punten of minder (van de 6), dan is dat uw eerste prioriteit.
Waar let u op bij het kiezen van een oplossing?
Gebruik deze checklist bij de selectie van een oplossing voor veilige documentuitwisseling:
- ✓ Versleuteling tijdens transport en opslag
- ✓ Verificatie van de ontvanger, ook zonder account
- ✓ Instelbare geldigheid en intrekbare toegang
- ✓ Doorzoekbare en exporteerbare audit trail
- ✓ Ondersteuning voor grote bestanden (bouwtekeningen, video, archieven)
- ✓ Integratie met Outlook en SSO via Microsoft Entra ID
- ✓ Leverancier met ISO/IEC 27001:2022-certificering
- ✓ Duidelijkheid over hostinglocatie
- ✓ Eerlijke afbakening: welke verantwoordelijkheid blijft bij de gemeente?
Hoe Msafe gemeenten ondersteunt
Msafe Secure File Transfer is een beheerde omgeving voor gecontroleerde externe bestandsuitwisseling. Medewerkers delen bestanden via de webomgeving of Outlook. Ontvangers worden geverifieerd met hun telefoonnummer en kunnen met Easy Download bestanden ophalen zonder account. Elke upload, download, deling en verwijdering is terug te zoeken en te exporteren voor onderzoek en rapportage.
Msafe is sinds 2012 actief, is ISO/IEC 27001:2022-gecertificeerd door DEKRA en host data in Nederland. Bestanden tot 1 TB deelt u standaard, grotere bestanden op aanvraag.
Eén ding zeggen we er eerlijk bij: geen enkele tool maakt een gemeente automatisch Cbw-compliant. Msafe ondersteunt maatregelen als toegangsbeheer, verificatie en logging. De inrichting, het beleid en de eindverantwoordelijkheid blijven bij de gemeente.
"Gemeenten hoeven niet te bewijzen dat ze de perfecte tool hebben. Ze moeten kunnen laten zien dat ze grip hebben: wie wat deelt, met wie en onder welke voorwaarden. Dat is waar bewijsbaarheid om draait."
Hennie Jansen, CCO Msafe
Benieuwd hoe andere organisaties dit aanpakken? Bekijk onze klantcases, bijvoorbeeld hoe NS veilig extern bestanden deelt.
Veelgestelde vragen over de Cyberbeveiligingswet en documentuitwisseling
Vallen alle gemeenten onder de Cyberbeveiligingswet?
Ja. Gemeenten, provincies en waterschappen zijn ongeacht hun omvang aangemerkt als essentiële entiteit. Gemeenschappelijke regelingen moeten zelf beoordelen of zij onder de wet vallen. Als dat zo is, is de regeling zelf verantwoordelijk voor naleving.
Wie houdt toezicht op gemeenten onder de Cbw?
De Rijksinspectie Digitale Infrastructuur (RDI). Het NCSC voert voor gemeenten de wettelijke CSIRT-taken uit en ontvangt incidentmeldingen.
Is BIO2 verplicht onder de Cyberbeveiligingswet?
BIO2 krijgt met de Cbw een expliciete juridische basis als invulling van de zorgplicht voor overheden. In de praktijk is BIO2 daarmee het kader waarlangs gemeenten hun maatregelen inrichten en verantwoorden.
Is versleutelde e-mail voldoende voor veilige documentuitwisseling?
Versleuteling beschermt de inhoud tijdens transport, maar lost niet alles op. Onder de Cbw wilt u ook kunnen aantonen wie toegang had, hoe de ontvanger is geverifieerd en of toegang kan worden ingetrokken. Bij grote bestanden schiet e-mail bovendien tekort.
Binnen welke termijn moet een gemeente een incident melden?
Een significant incident meldt u binnen 24 uur na kennisname bij het NCSC, met een uitgebreidere melding binnen 72 uur en een eindverslag uiterlijk een maand later. Gaat het om een datalek met persoonsgegevens, dan geldt daarnaast de AVG-meldplicht van 72 uur bij de Autoriteit Persoonsgegevens.
Wat moet het college van B&W zelf doen?
Het college is eindverantwoordelijk voor de beheersing van cyberrisico's, moet voldoende middelen beschikbaar stellen en volgt binnen twee jaar na inwerkingtreding een verplichte training met certificaat.
Hoe weet ik of mijn gemeente klaar is voor veilige documentuitwisseling onder de Cbw?
Doe de Cbw-zelftest in dit artikel. Twaalf stellingen over beleid, toegang, gebruik en bewijs geven in drie minuten een indicatie van waar uw gemeente staat en waar u het beste kunt beginnen.
Gratis Cbw-werksessie voor gemeenten
Wilt u uw zelftest vertalen naar concrete acties? In de gratis Cbw-werksessie brengt u in 60 minuten samen met een specialist van Msafe in kaart welke bestanden uw gemeente verlaten, wie ze ontvangt en wat u daarvan kunt aantonen. Binnen twee werkdagen ontvangt u:
- het ingevulde External Data Control Canvas met uw externe bestandsstromen;
- een scorekaart op de vier onderdelen beleid, toegang, gebruik en bewijs;
- een top 3 verbeteracties met eigenaar en termijn.
Het canvas blijft van uw gemeente, ook als u verder niets met Msafe doet. De werksessie is bedoeld voor CISO's, informatiebeveiligers, privacy officers en I&A-managers van gemeenten en Cbw-plichtige gemeenschappelijke regelingen.
Plan de gratis werksessieDownload de white paper
Bronnen
- Rijksoverheid, Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten vanaf 15 augustus 2026 van kracht, 7 juli 2026
- VNG, Cyberbeveiligingswet, NIS2-richtlijn en Wet weerbaarheid kritieke entiteiten: nieuws en updates
- iBestuur, Veel gemeenten moeten nog stappen zetten voor cyberwet, 14 augustus 2026
- Gemeente.nu, Cyberbeveiligingswet van kracht: gemeenten moeten zich registreren bij het NCSC, september 2026
- Binnenlands Bestuur, Meer klachten en datalekken, maar minder boetes, 7 april 2026
- Europese Unie, Richtlijn (EU) 2022/2555 (NIS2)
- Europese Unie, Algemene verordening gegevensbescherming, artikel 33
Alle infographics in dit artikel mogen worden gedeeld en overgenomen met bronvermelding en een link naar dit artikel.
