

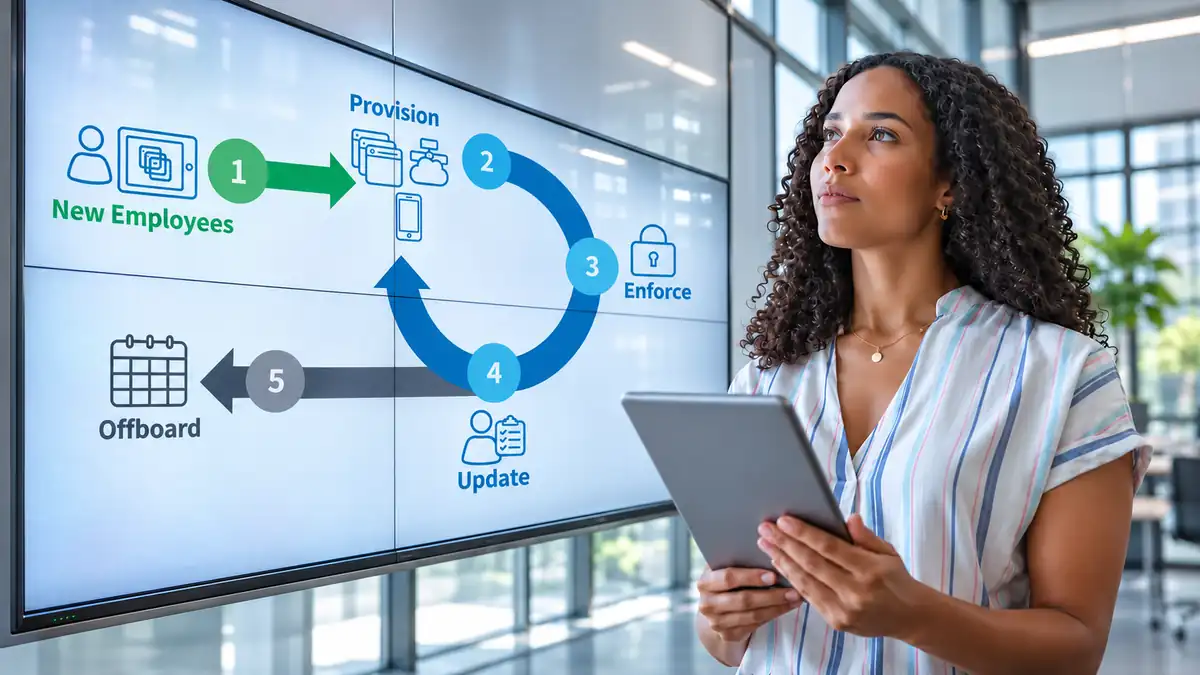
Kort antwoord: SCIM-provisioning automatiseert het aanmaken, bijwerken en buiten gebruik stellen van gebruikers en groepen tussen een identityprovider, zoals Microsoft Entra ID, en een applicatie zoals Msafe. Daarmee helpt SCIM om toegang actueel te houden en handmatig beheer te verminderen. SCIM regelt echter niet zelf de authenticatie, het rechtenmodel, de kwaliteit van brondata of de opvolging van fouten. Voor aantoonbare beheersing moeten provisioning, SSO, autorisatie, logging en periodieke controle als één proces worden ingericht.
Bij veilig bestanden delen is gebruikersbeheer geen administratief detail. Interne medewerkers kunnen toegang hebben tot vertrouwelijke dossiers, klantinformatie en intellectueel eigendom. Als een account te laat wordt aangemaakt, ontstaat werkvertraging. Als toegang na een rolwijziging of uitdiensttreding te lang blijft bestaan, ontstaat een onnodig risico.
Een SCIM-koppeling maakt de identitylevenscyclus schaalbaarder, mits de organisatie vooraf bepaalt wie in scope is, welke attributen leidend zijn, hoe groepen en rollen worden vertaald en wie provisioningfouten opvolgt.
Wat is SCIM?
Definitie
SCIM staat voor System for Cross-domain Identity Management. SCIM 2.0 is een open standaard voor het uitwisselen en beheren van gebruikers- en groepsgegevens tussen identitysystemen en applicaties via gestandaardiseerde schema’s en API-operaties.
De kern van SCIM is vastgelegd in RFC 7643 voor de schema’s en RFC 7644 voor het protocol. Een SCIM-client kan gebruikersobjecten opzoeken, aanmaken en wijzigen. Afhankelijk van de implementatie kunnen ook groepen en groepslidmaatschappen worden beheerd.
Microsoft Entra ID gebruikt zijn provisioningservice om SCIM-verzoeken naar een doelapplicatie te sturen. Microsoft beschrijft hiervoor onder meer create-, update-, query- en disable-operaties. Welke gebruikers, groepen, attributen en rollen daadwerkelijk worden verwerkt, volgt uit de scope, mappings en mogelijkheden van beide systemen.
Zo werkt SCIM-provisioning technisch
SCIM 2.0 is een REST-protocol met JSON. De identityprovider, zoals Microsoft Entra ID, is de SCIM-client; de applicatie biedt het SCIM-endpoint. Gebruikers en groepen zijn resources met een vast schema (RFC 7643), en de bewerkingen zijn gewone HTTP-verzoeken (RFC 7644). De authenticatie verloopt met een token in de Authorization-header; in Msafe heet dat een SCIM-sleutel.
| Bewerking | HTTP-verzoek | Wanneer Entra dit stuurt |
|---|---|---|
| Zoeken | GET /Users?filter=userName eq "..." | Voordat een gebruiker wordt aangemaakt, om dubbele accounts te voorkomen |
| Aanmaken | POST /Users | Een gebruiker komt binnen scope en bestaat nog niet in de applicatie |
| Bijwerken | PATCH /Users/{id} | Een attribuut verandert, zoals naam, afdeling of e-mailadres |
| Uitschakelen | PATCH /Users/{id} met "active": false | De gebruiker wordt uitgeschakeld, valt buiten scope of wordt zacht verwijderd in Entra |
| Verwijderen | DELETE /Users/{id} | De gebruiker wordt definitief verwijderd in Entra, standaard 30 dagen na het zacht verwijderen |
| Groepen | POST, PATCH en DELETE op /Groups | Groepen of groepslidmaatschappen veranderen, als de koppeling groepen ondersteunt |
Voorbeeld: een gebruiker aanmaken
Volgens de SCIM-standaard ziet een aanmaakverzoek er ongeveer zo uit:
POST /Users
{
  "schemas": ["urn:ietf:params:scim:schemas:core:2.0:User"],
  "userName": "j.devries@voorbeeld.nl",
  "externalId": "jdevries",
  "name": { "givenName": "Jan", "familyName": "de Vries" },
  "displayName": "Jan de Vries",
  "emails": [{ "value": "j.devries@voorbeeld.nl", "type": "work", "primary": true }],
  "active": true
}
Voorbeeld: een gebruiker uitschakelen
Gaat iemand uit dienst of valt hij buiten de scope, dan stuurt Entra eerst een PATCH die het account uitschakelt:
PATCH /Users/{id}
{
  "schemas": ["urn:ietf:params:scim:api:messages:2.0:PatchOp"],
  "Operations": [{ "op": "replace", "path": "active", "value": false }]
}
Het verschil tussen uitschakelen en verwijderen doet ertoe: een uitgeschakeld account kan opnieuw worden geactiveerd, bijvoorbeeld na een onterechte wijziging in de bron. Hoe Msafe een uitgeschakeld of verwijderd account verwerkt, staat in de technische documentatie in uw Msafe-omgeving.
Attribuut-mappings
In Entra bepaalt u welke attributen naar welk SCIM-veld gaan. Microsoft gebruikt voor SCIM-koppelingen onder meer deze mappings:
| Microsoft Entra ID | SCIM-attribuut |
|---|---|
userPrincipalName | userName |
mailNickname | externalId |
IsSoftDeleted | active |
displayName | displayName |
givenName | name.givenName |
surname | name.familyName |
mail | emails[type eq "work"].value |
department | urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:department |
Voor groepen gaan displayName, objectId (naar externalId) en members mee. Map alleen wat Msafe nodig heeft: elk extra attribuut is een extra persoonsgegeven en een extra kans op fouten. Welke attributen Msafe ondersteunt, leest u in de technische documentatie in uw Msafe-omgeving.
SCIM, SSO, autorisatie en logging zijn niet hetzelfde
In veel teksten worden Single Sign-On en SCIM als één functie genoemd. Ze vullen elkaar aan, maar lossen een ander probleem op. SSO gaat over aanmelden. SCIM gaat over de aanwezigheid en status van het account. Autorisatie bepaalt vervolgens wat het account mag doen. Logging laat zien of provisioning en applicatieactiviteiten volgens verwachting zijn verlopen.
| Control-laag | Hoofdvraag | Voorbeeld |
| SSO / authenticatie | Hoe bewijst een gebruiker zijn identiteit bij aanmelden? | Aanmelden bij Msafe via Microsoft Entra ID. |
| SCIM / provisioning | Wie moet een account hebben en welke identitygegevens blijven gesynchroniseerd? | Gebruiker of groep aanmaken, bijwerken, uitschakelen of opnieuw activeren. |
| Autorisatie / RBAC | Wat mag de gebruiker binnen de applicatie doen? | Rol, groep of policy bepaalt toegestane handelingen. |
| Audit en monitoring | Welke wijziging of activiteit vond plaats en werkte de koppeling? | Entra provisioning logs en Msafe-activiteitslogs, elk met een eigen scope. |
Een goed SSO-proces zonder deprovisioning kan nog steeds oude accounts achterlaten. Een goed SCIM-proces zonder passend rollenmodel kan nog steeds te ruime rechten toekennen. En een geautomatiseerde koppeling zonder monitoring kan ongemerkt vastlopen. De control-laag is daarom zo sterk als de samenhang tussen deze onderdelen.
Waarom SCIM relevant is voor veilig bestanden delen
Secure file sharing brengt interne gebruikers, externe ontvangers, projecten en gevoelige informatie bij elkaar. Vooral in grotere organisaties veranderen teams en verantwoordelijkheden voortdurend. Handmatig beheer schaalt dan slecht: aanvragen komen via tickets binnen, rollen worden verschillend geïnterpreteerd en het intrekken van toegang is afhankelijk van losse acties.
SCIM kan het beheer van interne gebruikers en groepen verbinden met de bestaande identitybron. Daardoor wordt een wijziging niet opnieuw handmatig in iedere applicatie ingevoerd. Voor externe ontvangers kan een ander toegangsmodel gelden, bijvoorbeeld verificatie met 2FA, een pincode, tijdgebonden toegang of een gastproces. SCIM vervangt dat externe toegangsontwerp niet.
SCIM in de joiner-mover-leavercyclus
| Fase | Identitygebeurtenis | Gewenste SCIM-uitkomst | Belangrijk bewijs |
| Joiner | Gebruiker of toegewezen groep komt binnen scope. | Account en afgesproken attributen worden aangemaakt. | Successtatus, object-ID, toegepaste mapping en doorlooptijd. |
| Mover | Afdeling, rol, groepslidmaatschap of status wijzigt. | Relevante attributen en scope worden bijgewerkt. | Oude en nieuwe waarde, resultaat en eventuele uitzondering. |
| Leaver | Gebruiker verlaat de organisatie of valt buiten scope. | Toegang wordt volgens het ingerichte model uitgeschakeld of verwijderd. | Tijdstip bronwijziging, provisioningactie en verificatie in doelapplicatie. |
| Recovery | Provisioning faalt, stopt of komt in quarantaine. | Fout wordt gesignaleerd, hersteld en opnieuw gevalideerd. | Foutcode, eigenaar, hersteltijd en geslaagde herverwerking. |
Joiner: gecontroleerd onboarden
Wanneer een medewerker of toegewezen groep binnen scope komt, kan Entra ID de benodigde identitygegevens naar Msafe provisionen. Het doel is niet “iedereen automatisch toegang geven”, maar de goedgekeurde scope consistent uitvoeren. Begin daarom met een beperkte doelgroep en leg vast welke bronvelden, groepen en rollen leidend zijn.
Mover: rechten laten aansluiten op de nieuwe rol
Een functiewijziging is vaak complexer dan onboarding. Een gebruiker kan nieuwe toegang nodig hebben, terwijl oude toegang juist moet vervallen. SCIM kan attributen en groepsinformatie synchroniseren, maar least privilege ontstaat pas wanneer mappings, rollen en uitzonderingen correct zijn ontworpen en getest. Controleer daarom zowel de toevoeging als de verwijdering van rechten.
Leaver: het blootstellingsvenster verkleinen
Wanneer een gebruiker uit dienst gaat of buiten de provisioning scope valt, moet de doelapplicatie de afgesproken deprovisioningactie uitvoeren. Dat kan uitschakelen, verwijderen of een andere applicatiespecifieke status zijn. Gebruik niet het woord “direct” zonder meetbare afspraak: Microsoft Entra werkt met provisioningcycli en verwerking kan tijd kosten. Microsoft documenteert na de initiële cyclus een automatische synchronisatie op een interval van ongeveer veertig minuten; de feitelijke doorlooptijd kan door omvang, fouten en configuratie variëren.
Recovery: fouten horen bij het control-ontwerp
Een verlopen token, ongeldige mapping, ontbrekend verplicht attribuut of onbereikbare endpoint kan provisioning blokkeren. Microsoft Entra legt provisioningacties en foutdetails vast in provisioning logs en kan een problematische job in quarantaine plaatsen. Wijs daarom een eigenaar aan, configureer meldingen en test niet alleen het normale pad, maar ook foutafhandeling en herstel.
Wat levert SCIM een security officer concreet op?
- Minder handmatige overdrachtsmomenten. Identitygegevens hoeven niet voor iedere mutatie opnieuw te worden overgetypt.
- Een korter en meetbaar venster bij offboarding. De bronwijziging kan via een vaste provisioningflow worden doorgezet en gecontroleerd.
- Meer consistentie. Scope, mappings en groepen voeren herhaalbare regels uit in plaats van individuele interpretaties per ticket.
- Betere probleemdiagnose. Provisioninglogs tonen welke objecten zijn gelezen, vergeleken, toegevoegd, bijgewerkt of uitgeschakeld.
- Schaalbaarder beheer. Groei in gebruikers en businessunits hoeft niet lineair tot meer handmatige accountadministratie te leiden.
Deze voordelen ondersteunen informatiebeveiliging en audits, maar vormen geen zelfstandige compliancegarantie. De AVG verlangt passende technische en organisatorische maatregelen op basis van risico. Of de inrichting passend is, hangt onder meer af van scope, rollen, gegevenskwaliteit, logging, incidentopvolging en periodieke beoordeling.
Wat SCIM niet automatisch oplost
- SCIM vervangt SSO of sterke authenticatie niet. Het beheert identities; het bewijst niet wie zich op dat moment aanmeldt.
- SCIM kent niet vanzelf de juiste rechten toe. Slechte brondata of foutieve mappings worden juist consistent verspreid.
- SCIM maakt offboarding niet per definitie onmiddellijk. Provisioningcycli, fouten en herstel bepalen de werkelijke doorlooptijd.
- SCIM dekt niet automatisch externe gasten, serviceaccounts, noodaccounts en lokale beheerders. Maak voor iedere uitzondering een expliciet lifecycleproces.
- SCIM voorkomt shadow IT niet zelfstandig. Dat vraagt aantrekkelijk goedgekeurd gereedschap, beleid, zichtbaarheid en handhaving.
- Provisioninglogs zijn geen vervanging voor applicatie-audittrails. Ze tonen identityacties; Msafe-logs tonen activiteiten rond accounts, ruimtes en bestanden binnen de productscope.
SCIM-provisioning voor Msafe in Microsoft Entra ID: stap voor stap
- Maak een SCIM-sleutel aan in Msafe. In de SCIM-instellingen van uw Msafe-omgeving maakt u een sleutel aan. Per sleutel ziet u de naam, aanmaakdatum, status, vervaldatum en wanneer hij voor het laatst is gebruikt.
- Open de enterprise-applicatie in Entra. Ga in het Microsoft Entra-beheercentrum naar de enterprise-applicatie voor Msafe, kies Provisioning en zet de modus op Automatic.
- Vul de beheerdersgegevens in. Vul bij Tenant URL het SCIM-endpoint van Msafe in en bij Secret Token de SCIM-sleutel. Kies Test Connection: Entra vraagt dan een willekeurige gebruiker op om te controleren of endpoint en sleutel werken.
- Controleer de mappings. Beperk de attributen tot wat Msafe nodig heeft en controleer het matching-attribuut, meestal
userName. - Bepaal de scope. Kies “Sync only assigned users and groups” en wijs eerst een testgroep toe. Geneste groepen neemt Entra niet mee.
- Test met Provision on demand. Provision één testgebruiker en controleer in Msafe of het account goed wordt aangemaakt, bijgewerkt en uitgeschakeld.
- Start de provisioning. Na de eerste volledige cyclus synchroniseert Entra wijzigingen ongeveer elke 40 minuten.
- Koppel beleid en plan sleutelrotatie. Koppel gebruikers via SCIM aan de juiste beleidsregel in Msafe (sinds Msafe 2.5) en zet de vervaldatum van de SCIM-sleutel in uw agenda, zodat u hem op tijd vervangt.
Het SCIM-endpoint en de instellingen aan de kant van Msafe stemt u af met Msafe support. De technische documentatie vindt u in uw Msafe-omgeving.
Veelvoorkomende fouten bij SCIM-provisioning
| Signaal | Waarschijnlijke oorzaak | Oplossing |
|---|---|---|
401 Unauthorized | De SCIM-sleutel is verlopen, verwijderd of verkeerd ingevuld | Maak een nieuwe sleutel aan in Msafe, vul hem in als Secret Token en test de verbinding opnieuw |
409 Conflict | Er bestaat al een gebruiker met dezelfde userName | Controleer het matching-attribuut en ruim dubbele accounts op |
400 Bad Request | Een attribuut of waarde past niet bij het schema | Controleer de mappings en verplichte velden en test met Provision on demand |
404 Not Found | Het account is buiten SCIM om verwijderd in de applicatie | Provision de gebruiker opnieuw of herstel het account |
| Job in quarantaine | Vrijwel alle verzoeken mislukken, bijvoorbeeld door een ongeldige sleutel | Los de oorzaak op en herstart de job. In quarantaine synchroniseert Entra nog maar eens per dag, en na vier weken schakelt Entra de job uit |
In de provisioning logs van Entra ziet u per gebruiker welk verzoek is verstuurd en wat de applicatie terugstuurde. Dat is uw eerste bron bij het oplossen van fouten.
SCIM met Microsoft Entra ID implementeren: acht stappen
- Bepaal het doel en de eigenaar. Leg vast welk risico of beheerprobleem u oplost, wie de koppeling beheert en wie fouten opvolgt.
- Definieer de bron en scope. Bepaal welke gebruikers en groepen in scope zijn. Begin klein met een testgroep in plaats van direct de volledige directory.
- Ontwerp het identity- en rechtenmodel. Scheid accountstatus, groepen, rollen en uitzonderingen. Beschrijf wat bij joiner, mover en leaver moet gebeuren.
- Leg attributen en matching vast. Bepaal de unieke identifier en map alleen noodzakelijke attributen. Controleer naamgeving, verplichte velden en datakwaliteit.
- Configureer en test de verbinding. Gebruik een geschikt SCIM-endpoint en geheim, test de connectie en bescherm de beheercredentials volgens uw secretsbeleid.
- Test de volledige lifecycle. Valideer create, update, disable, herstel en opnieuw activeren. Test ook groepswijzigingen en een foutscenario.
- Activeer monitoring en meldingen. Controleer provisioningstatus, fouten, quarantaine en afwijkingen. Leg een responstijd en escalatiepad vast.
- Review periodiek. Vergelijk bron en doel, beoordeel uitzonderingen, roteer secrets waar nodig en toets of rollen en mappings nog bij het beleid passen.
Meet of de provisioning aantoonbaar werkt
“De koppeling staat aan” is geen controlbewijs. Gebruik een klein dashboard met uitkomsten, uitzonderingen en hersteltijden. Stel vooraf grenswaarden vast en onderzoek trends.
| KPI | Wat deze meet | Praktische definitie |
| Doorlooptijd provisioning | Onboardingsnelheid | Bronwijziging tot bruikbaar Msafe-account. |
| Doorlooptijd deprovisioning | Blootstellingsvenster | Uitdienstmelding of out-of-scope tot bevestigde blokkade. |
| Foutpercentage | Betrouwbaarheid koppeling | Mislukte objectacties als percentage van alle acties. |
| Mismatchpercentage | Datakwaliteit en drift | Accounts, groepen of attributen die niet met de bron overeenkomen. |
| Handmatige uitzonderingen | Governancecomplexiteit | Aantal accounts of rechten buiten de standaardflow. |
| Gemiddelde hersteltijd | Operationele respons | Tijd van foutdetectie tot succesvolle herverwerking. |
Combineer drie bewijsbronnen: de autoritatieve bron voor het identity-event, de Entra provisioninglogs voor de uitgevoerde synchronisatie en de doelapplicatie voor de feitelijke accountstatus. Voeg de Msafe-audittrail toe wanneer u ook bestands- of gebruikersactiviteiten moet reconstrueren.
Hoe Msafe SCIM inzet voor secure file sharing
Msafe Secure File Transfer ondersteunt in de gepubliceerde Enterprise-functionaliteit Single Sign-On via Microsoft Entra ID en SCIM voor geautomatiseerd gebruikers- en groepsbeheer. Hierdoor kan Msafe aansluiten op een bestaand identityproces in plaats van een los accountregister te worden.
In Msafe beheert u de koppeling in de SCIM-instellingen: daar maakt u SCIM-sleutels aan en verwijdert u ze, en ziet u per sleutel of hij actief is, wanneer hij verloopt en wanneer hij voor het laatst is gebruikt. Sinds Msafe 2.5 koppelt u gebruikers via SCIM ook automatisch aan de juiste beleidsregel, bijvoorbeeld voor welke bestandstypen niet gedeeld mogen worden. SSO, SCIM en de API zitten in de Enterprise- en Unlimited-licentie.
De identitylaag en de bestandslaag leveren verschillende soorten bewijs. Entra provisioninglogs helpen aantonen welke identityactie is uitgevoerd. De audittrail en rapportages van Msafe helpen activiteiten binnen secure file sharing inzichtelijk te maken. Voor een volledige control combineert u die bronnen met eigenaarschap, bewaartermijnen, periodieke reviews en incidentprocedures.
Praktische pilot
Test SCIM met één afdeling of gecontroleerde groep. Meet provisioning- en deprovisioningdoorlooptijd, forceer minimaal één mappingfout en laat security of IAM onafhankelijk bevestigen dat accounts en rechten na iedere lifecycleactie correct staan.
Lees ook: de Msafe API voor compliance, centraal beleid sinds Msafe 2.5, de Msafe Connector voor Outlook en aantoonbare compliance.
Veelgestelde vragen over SCIM-provisioning
SCIM en SSO: de basis
Een SCIM-koppeling gebruikt de SCIM 2.0-standaard om gebruikers- en eventueel groepsgegevens tussen een identityprovider en een applicatie te synchroniseren. Daardoor kunnen accounts volgens een centrale scope worden aangemaakt, bijgewerkt en buiten gebruik gesteld.
SSO regelt de aanmelding van een gebruiker. SCIM regelt de lifecycle en gegevens van het account in de doelapplicatie. Voor een beheerst proces gebruikt u beide naast een passend autorisatiemodel.
Nee. SCIM voert geconfigureerde scope en mappings consistent uit. Least privilege ontstaat alleen als groepen, rollen, attributen en uitzonderingen correct zijn ontworpen en periodiek worden beoordeeld.
SCIM in de praktijk
Dat hangt af van de bronwijziging, provisioningcyclus, configuratie en eventuele fouten. Leg daarom een maximale deprovisioningdoorlooptijd vast en meet brongebeurtenis tot bevestigde blokkade in de doelapplicatie.
Microsoft Entra ondersteunt SCIM-provisioning van gebruikers en, wanneer de doelapplicatie dit ondersteunt en correct is ingericht, ook groepen. Controleer altijd welke objecten, lidmaatschappen en attributen de specifieke koppeling ondersteunt.
Nee. SCIM kan passend gebruikersbeheer en bewijsvoering ondersteunen. Compliance blijft afhankelijk van het volledige samenspel van risicoanalyse, beleid, configuratie, autorisatie, logging, monitoring en menselijk handelen.
Gebruik minimaal de identitybron, Entra provisioninglogs en de feitelijke accountstatus in de doelapplicatie. Voeg applicatielogs toe voor activiteiten die buiten provisioning vallen, zoals het delen of downloaden van bestanden.
De wijziging kan vertraagd of niet worden verwerkt. Monitor daarom de jobstatus en provisioninglogs, configureer meldingen, wijs een eigenaar aan en test herstel en herverwerking vooraf.
Conclusie: automatiseer de lifecycle, niet de verantwoordelijkheid
SCIM is vooral waardevol wanneer veel gebruikers, groepen en wijzigingen beheersbaar moeten blijven. Het verlaagt handmatig werk en maakt de joiner-mover-leavercyclus consistenter. De beveiligingswinst ontstaat echter pas wanneer scope, mappings, autorisatie, monitoring en uitzonderingen aantoonbaar worden beheerd.
Wilt u toetsen hoe SCIM en Microsoft Entra ID binnen uw secure-file-sharingproces passen? Breng één concrete lifecycleflow mee naar een Msafe-demo of Proof of Concept en test niet alleen onboarding, maar juist ook rolwijziging, offboarding en foutafhandeling.
