

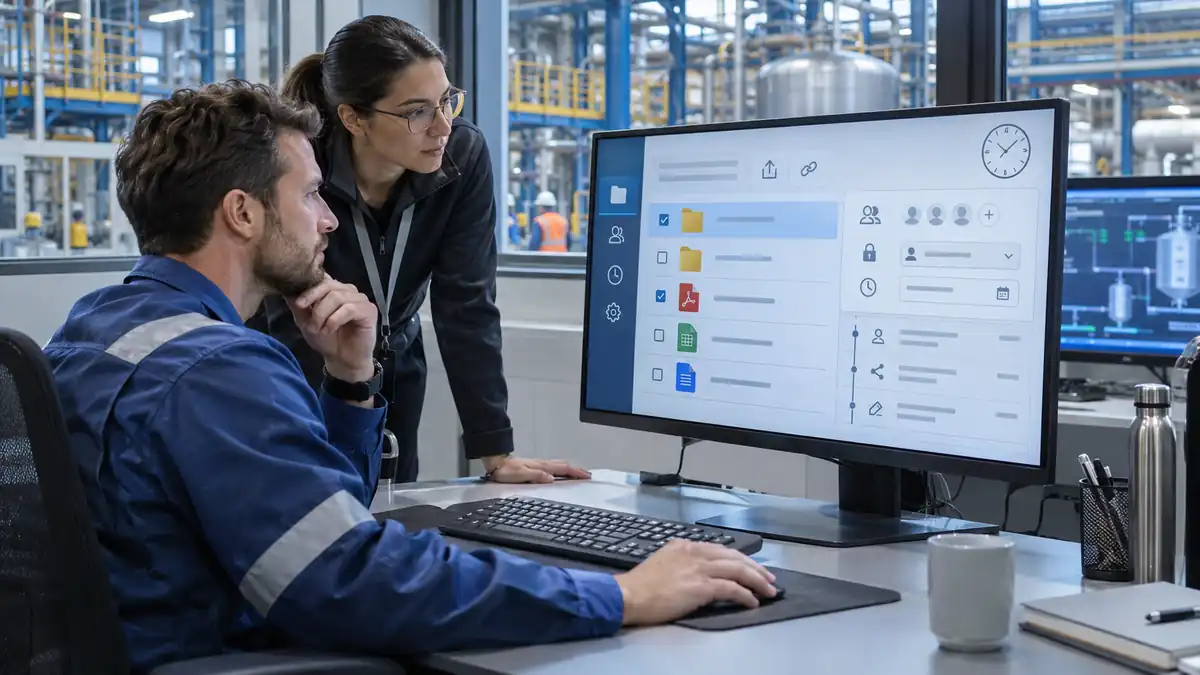
Uw organisatie heeft alleen aantoonbaar grip op kritieke OT-data wanneer elke relevante kopie, overdracht en ontvanger onder beleid valt. De toegang tot een PLC, SCADA-omgeving of historian kan technisch goed zijn afgeschermd, terwijl configuratiebestanden, netwerkdiagrammen, onderhoudsrapporten en exports via e-mail, cloudlinks of leveranciersportalen alsnog breder circuleren dan bedoeld. Effectief OT-databeheer combineert daarom classificatie, least privilege, sterke verificatie, beperkte geldigheid, intrekbare toegang en logging. Secure file transfer kan die externe bestandsuitwisseling beheersbaar maken. Het beveiligt niet het OT-netwerk zelf en vervangt geen segmentatie, assetmanagement, endpointbeveiliging of gecontroleerde remote access.
Wat is kritieke OT-data?
Operationele technologie, of OT, bestaat uit systemen die fysieke processen bewaken of aansturen. Het Nederlandse NCSC noemt onder meer sensoren, pompen, robots, toegangssystemen en andere procesautomatisering. De data rond zulke systemen is breder dan de actuele proceswaarden op een bedieningsscherm. Ook informatie die nodig is om de omgeving te begrijpen, onderhouden, herstellen of wijzigen kan kritiek zijn.
Denk aan configuratie- en back-upbestanden, firmwarepakketten, assetlijsten, IP-adressen, netwerk- en architectuurdiagrammen, PLC- of HMI-projectbestanden, alarm- en eventlogs, historian-exports, kwetsbaarheidsrapporten, onderhoudsinstructies, technische tekeningen, wijzigingsdossiers en forensisch bewijsmateriaal. Niet elk bestand is even gevoelig. De mogelijke impact op veiligheid, beschikbaarheid, kwaliteit, intellectueel eigendom en herstel bepaalt hoe streng de toegang moet worden ingericht.
Data die de OT-omgeving verlaat
Veel OT-data wordt buiten de directe productieomgeving verwerkt. Een engineer exporteert logs voor analyse, een fabrikant ontvangt een configuratie voor support, een integrator levert aangepaste software aan of een auditor vraagt bewijs op. Op dat moment verandert het beveiligingsvraagstuk. Netwerksegmentatie beschermt de OT-grens, maar beheerst niet automatisch wat er daarna met een geëxporteerde kopie gebeurt.
Waarom een kopie net zo belangrijk is als het bronsysteem
Een lokaal gedownload configuratiebestand kan dezelfde gevoelige details bevatten als het bestand in het OT-systeem. Een verouderde tekening kan bovendien operationele fouten veroorzaken wanneer zij later opnieuw wordt gebruikt. Inventariseer daarom niet alleen de systemen, maar ook de belangrijkste informatiestromen en formele overdrachtsmomenten. Bepaal daarbij wie eigenaar is van het bronbestand, wie een export mag maken en wanneer kopieën moeten verlopen of worden verwijderd.
Wie heeft in de praktijk toegang tot OT-data?
De formele autorisatielijst geeft zelden het volledige antwoord. Toegang ontstaat via accounts, maar ook via gedeelde mailboxen, projectmappen, exports, ticketsystemen, back-ups en downloads. Maak daarom onderscheid tussen directe systeemtoegang en toegang tot een kopie van OT-data. Beide kunnen risico opleveren, maar vragen om andere maatregelen.
Medewerkers, engineers en beheerders
Operators, maintenance engineers, procesingenieurs, IT-beheerders, securityteams en managers hebben uiteenlopende informatiebehoeften. Een functie geeft niet automatisch recht op alle OT-data. Ken toegang toe op basis van taak, locatie, project en tijdsduur. Voorkom gedeelde accounts waar individuele herleidbaarheid nodig is en laat rechten meebewegen met indiensttreding, functiewijziging en uitdiensttreding.
Leveranciers, integrators en onderhoudspartners
Externe specialisten zijn vaak onmisbaar voor onderhoud, storingsanalyse en wijzigingen. Hun opdracht is meestal tijdelijk en afgebakend. Toch blijven accounts, gedeelde mappen of gedownloade bestanden soms langer bestaan dan de opdracht. Leg per partij vast welke data nodig is, voor welk doel, gedurende welke periode en wie intern toestemming geeft. Beoordeel ook onderaannemers: de contractpartij is niet altijd de persoon die het bestand uiteindelijk ontvangt.
Applicaties, integraties en serviceaccounts
Ook systemen hebben toegang. Denk aan monitoringplatforms, data lakes, back-upsoftware, onderhoudsportalen, SIEM-koppelingen en scripts die exports verplaatsen. Serviceaccounts krijgen in de praktijk geregeld brede en langdurige rechten. Neem deze identiteiten daarom op in de inventarisatie, beperk hun scope, beheer geheimen centraal en controleer of de koppeling nog een aantoonbaar bedrijfsdoel heeft.
Waarom toegang vaak ruimer is dan bedoeld
Te ruime toegang ontstaat meestal niet door één grote fout, maar door een stapeling van praktische uitzonderingen. Een leverancier heeft snel een logbestand nodig, een projectmap wordt hergebruikt, een link krijgt geen vervaldatum of een engineer gebruikt privé-opslag omdat het goedgekeurde kanaal een bestand niet accepteert. Elke keuze is op zichzelf verklaarbaar; samen ontstaat een informatieketen die niemand volledig overziet.
- project- en leveranciersrechten worden na afronding niet ingetrokken;
- gedeelde accounts maken individuele handelingen niet herleidbaar;
- downloadlinks kunnen worden doorgestuurd of blijven onnodig lang actief;
- dezelfde export staat in mailboxen, lokale mappen en externe portalen;
- classificatie en deelregels verschillen per afdeling of locatie;
- logging is verspreid over systemen en levert geen samenhangende tijdlijn;
- de veilige route is omslachtiger dan een generieke transferdienst.
De oplossing begint daarom niet met méér toegangstechnologie, maar met een duidelijk proces. Welke OT-data mag de grens over? Wie beslist? Welk kanaal hoort bij welk risico? Welke gebeurtenissen moeten aantoonbaar zijn? Pas daarna kunt u technische controls gericht inrichten.
Hoe ziet goed toegangsbeheer voor OT-data eruit?
Het NCSC adviseert voor OT onder meer least privilege, multifactorauthenticatie, versleutelde verbindingen en logging van remote access. Voor geëxporteerde OT-bestanden gelden dezelfde principes, vertaald naar de volledige levenscyclus van de overdracht: selecteren, vrijgeven, delen, ontvangen, downloaden, bewaren en verwijderen.
Least privilege en functiescheiding
Geef een ontvanger alleen toegang tot het vrijgegeven bestandspakket dat nodig is voor de opdracht. Toegang tot een onderhoudsrapport hoeft geen toegang tot de volledige projectmap of OT-omgeving te betekenen. Scheid waar nodig het opstellen, goedkeuren en verzenden van kritieke configuraties. Zo kan één persoon niet ongemerkt een wijziging voorbereiden én verspreiden.
Sterke identiteit en ontvangersverificatie
Een e-mailadres of het bezit van een link is niet altijd voldoende bewijs van identiteit. Gebruik persoonlijke accounts, sterke authenticatie en risicogestuurde verificatie van externe ontvangers. Centrale SSO en lifecyclebeheer helpen voor medewerkers; een tweede factor kan nodig zijn voor gevoelige externe overdrachten. Lees ook waarom 2FA een belangrijke extra toegangsbarrière vormt. Stem de methode af op impact en gebruiksgemak, zodat medewerkers de goedgekeurde route blijven volgen.
Vervaldatum, intrekken en bewaartermijn
Tijdelijke samenwerking vraagt om tijdelijke toegang. Stel een passende vervaldatum in, trek toegang in zodra het doel vervalt en leg vast hoe lang het bestand en de auditgegevens worden bewaard. Een belangrijk voorbehoud: intrekken beëindigt toekomstige toegang tot de transferomgeving, maar wist niet automatisch een kopie die al rechtmatig is gedownload. Combineer techniek daarom met classificatie, contractuele afspraken en een bewuste keuze of downloaden noodzakelijk is.
Logging, review en bewijs
Een log is pas waardevol wanneer duidelijk is welke vraag ermee moet worden beantwoord. Leg relevante gebeurtenissen vast, bescherm de auditgegevens tegen ongeautoriseerde wijziging en bepaal wie ze periodiek beoordeelt. Controleer niet alleen incidenten, maar ook structurele afwijkingen: accounts zonder eigenaar, langlopende links, ongebruikte leveranciersrechten en transfers buiten het goedgekeurde proces.
OT-bestandsuitwisseling is niet hetzelfde als remote OT-toegang
Bij remote access bestuurt of beheert een externe gebruiker systemen op afstand. Bij bestandsuitwisseling ontvangt of levert die partij een afgebakend bestand. Dat zijn verschillende risico’s. De gezamenlijke secure-connectivityprincipes voor OT van internationale cyberautoriteiten benadrukken onder meer het beperken van blootstelling, centraliseren van verbindingen, versterken van de OT-grens en loggen en monitoren van connectiviteit. Daarvoor zijn maatregelen zoals netwerksegmentatie, jump hosts, sessiebeheer en gespecialiseerde privileged-accessoplossingen nodig.
Secure file transfer vervangt die maatregelen niet. Het is juist geschikt wanneer u een gecontroleerd bestandspakket wilt uitwisselen zonder een externe partij bredere toegang tot het OT-netwerk, een engineeringswerkstation of een samenwerkingsomgeving te geven. Als een leverancier zowel bestanden als een remote sessie nodig heeft, moeten beide stromen afzonderlijk worden geautoriseerd, beveiligd en gelogd.
Hoe Msafe gecontroleerde uitwisseling van OT-bestanden ondersteunt
Msafe Secure File Transfer is bedoeld voor gecontroleerde externe bestandsuitwisseling tussen mensen en organisaties. Het platform kan een overdrachtslaag vormen voor bijvoorbeeld logexports, technische tekeningen, onderhoudsdossiers, configuratieback-ups en incidentinformatie nadat deze bewust uit de OT-omgeving zijn vrijgegeven. Beschikbare functies hangen af van licentie en configuratie; toets de inrichting altijd aan uw risicoanalyse en OT-beleid.
Afgebakend delen buiten de OT-grens
De afzender deelt een geselecteerd bestand of dossier met benoemde ontvangers, zonder automatisch toegang te geven tot het bronsysteem. Encryptie, ontvangersverificatie, rechten, vervaldata en intrekken helpen de overdracht te begrenzen. Voor zeer gevoelige data blijft voorafgaande inhoudelijke goedkeuring nodig: een veilig kanaal maakt een onnodige gegevensverstrekking niet passend.
Integreren zonder beleid te verlagen
SSO via Microsoft Entra ID, SCIM, rollen, Outlook-integratie en API’s kunnen de goedgekeurde werkwijze aansluiten op bestaande processen. Het doel is niet om elke OT-export automatisch naar buiten te sturen. Automatiseer alleen een geautoriseerd proces met duidelijke bron, bestemming, classificatie, foutafhandeling en eigenaar. Houd een menselijke goedkeuring waar de impact van een verkeerd bestand of een verkeerde ontvanger groot is.
Audit trails voor onderzoek en verantwoording
Audit trails en rapportages leveren feitelijke informatie over overdrachten en toegepaste toegangsvoorwaarden. Dat ondersteunt incidentonderzoek, leveranciersreviews, interne controle en audits. Het is een praktische toepassing van compliance by design bij veilig bestanden delen: beleid wordt vertaald naar standaardinstellingen, technische maatregelen en bewijs. Een audit trail bewijst niet op zichzelf dat uw organisatie compliant of uw OT-omgeving veilig is; hij helpt wel aantonen hoe een specifieke overdracht is uitgevoerd.
Welk bewijs moet u kunnen produceren?
Wanneer een security officer, auditor, opdrachtgever of incidentteam vraagt wie toegang had, moet het antwoord uit meer bestaan dan aannames. Voor een risicovolle OT-bestandsoverdracht wilt u doorgaans de volgende feiten kunnen reconstrueren:
- wie het bestand heeft geselecteerd, vrijgegeven en verzonden;
- welke ontvanger toegang kreeg en hoe diens identiteit is geverifieerd;
- welke bestandsversie, classificatie en toegangsvoorwaarden golden;
- wanneer de transfer is aangemaakt, geopend en gedownload;
- wanneer rechten zijn gewijzigd, verlopen of ingetrokken;
- welke uitzondering is goedgekeurd, door wie en met welke reden;
- hoe een afwijking of incident is opgevolgd en afgesloten.
Koppel dit bewijs aan het bredere OT-beeld. De NIST Guide to Operational Technology Security behandelt OT-beveiliging vanuit de specifieke eisen aan prestaties, betrouwbaarheid en veiligheid. Dat onderstreept waarom toegang tot data niet los kan worden gezien van systeemkritikaliteit, bedrijfscontinuïteit en fysieke gevolgen. Verzamel daarom doelgericht bewijs en bescherm de logs zelf; onbeperkt loggen zonder doel of bewaartermijn is geen volwassen control. Welk bewijs de Cyberbeveiligingswet van organisaties vraagt, leest u in ons artikel over de Cyberbeveiligingswet.
Praktisch stappenplan: krijg grip op toegang tot OT-data
- Breng kritieke OT-data in kaart. Identificeer de bestanden en exports die nodig zijn om OT te ontwerpen, beheren, wijzigen, herstellen of onderzoeken. Classificeer de mogelijke impact.
- Teken de datastromen. Leg vast waar data ontstaat, wie exports maakt, via welke kanalen zij wordt gedeeld, waar kopieën belanden en wanneer zij moeten verdwijnen.
- Inventariseer mensen én systemen. Neem medewerkers, leveranciers, serviceaccounts, integraties, gedeelde mailboxen en externe portalen op. Wijs voor elke toegang een eigenaar en doel aan.
- Stel beslisregels vast. Bepaal per classificatie welke goedkeuring, ontvangersverificatie, rechten, geldigheid, downloadmogelijkheid, retentie en logging verplicht zijn.
- Scheid overdracht van remote access. Gebruik voor elk doel de juiste control. Geef geen brede systeemtoegang wanneer een afgebakend bestandspakket volstaat.
- Test de veilige route met echte scenario’s. Gebruik representatieve bestanden, tijdelijke leveranciers en incidentcases. Controleer of intrekken, expiratie, logging en offboarding werkelijk werken.
- Review en verbeter periodiek. Verwijder verweesde rechten, onderzoek schaduwkanalen, actualiseer classificatie en stem controls af op wijzigingen in OT, leveranciers en regelgeving.
Voor grote CAD-bestanden, scans en technische dossiers gelden dezelfde uitgangspunten. Meer praktische voorbeelden staan in veilig grote bestanden delen in bouw en industrie. Hoe een high-tech fabrikant technische data veilig met toeleveranciers deelt, leest u in de klantcase PAL-V.
Veelgestelde vragen over toegang tot OT-data
Wat valt onder OT-data?
OT-data omvat niet alleen proceswaarden, maar ook informatie waarmee een OT-omgeving kan worden begrepen, onderhouden, gewijzigd of hersteld. Voorbeelden zijn configuraties, firmware, assetlijsten, netwerkdiagrammen, logs, historian-exports, onderhoudsdossiers en technische tekeningen. De gevoeligheid hangt af van de mogelijke impact op veiligheid, beschikbaarheid, kwaliteit, intellectueel eigendom en herstel.
Is IT-beveiliging voldoende voor OT-data?
Niet zonder aanpassing aan de OT-context. Veel IT-principes, zoals least privilege, MFA, encryptie en logging, zijn relevant. De toepassing moet echter rekening houden met veiligheid, beschikbaarheid, lange levenscycli, beperkte onderhoudsvensters en legacy-systemen. Betrek daarom zowel OT- als IT-eigenaren bij classificatie en toegangsbeslissingen.
Beveiligt Msafe het OT-netwerk zelf?
Nee. Msafe is geen platform voor netwerksegmentatie, OT-assetdetectie, endpointbeveiliging, PLC-beheer of remote privileged access. Msafe Secure File Transfer ondersteunt de gecontroleerde uitwisseling van geselecteerde OT-gerelateerde bestanden buiten de OT-grens. Het is één control binnen een gelaagde OT-securityaanpak.
Hoe geeft u leveranciers veilig toegang tot OT-bestanden?
Deel alleen het vrijgegeven bestandspakket dat nodig is voor een concreet doel. Gebruik een benoemde ontvanger, sterke verificatie, beperkte rechten en een vervaldatum. Leg de overdracht vast, trek toegang na de opdracht in en maak contractuele afspraken over lokale kopieën, vertrouwelijkheid, incidenten en verwijdering.
Waarom is een audit trail belangrijk?
Een audit trail helpt reconstrueren wie een bestand heeft gedeeld, welke ontvanger toegang kreeg, welke voorwaarden golden en wanneer gebeurtenissen plaatsvonden. Dat ondersteunt incidentonderzoek, controles en leveranciersreviews. De organisatie moet wel bepalen welke gebeurtenissen relevant zijn, wie ze beoordeelt en hoe lang de gegevens worden bewaard.
Wat betekent de Cyberbeveiligingswet voor OT-data?
De Cyberbeveiligingswet is sinds 15 augustus 2026 de Nederlandse uitwerking van NIS2. Organisaties binnen de reikwijdte moeten passende en evenredige risicobeheersmaatregelen treffen en hun leveranciersketen meenemen. Welke verplichtingen precies gelden, hangt af van sector, omvang, rol en risico. Secure file transfer kan bepaalde toegangs- en bewijsmaatregelen ondersteunen, maar maakt een organisatie niet automatisch compliant.
Van onbekende toegang naar aantoonbare controle
De belangrijkste vraag is niet of uw OT-netwerk op papier is afgeschermd, maar of u kunt aantonen wie toegang heeft tot de data waarmee dat netwerk wordt beheerd, onderhouden en hersteld. Dat vraagt om zicht op exports en kopieën, duidelijke eigenaars, tijdelijke rechten, sterke verificatie en bruikbaar bewijs. Msafe kan de externe overdracht van geselecteerde OT-bestanden gecontroleerd en werkbaar maken, zonder te suggereren dat één product de volledige OT-security oplost. Wilt u uw huidige proces toetsen? Vraag een demo of Proof of Concept aan en test een echte leveranciersoverdracht met uw eigen toegangs- en auditvereisten.
Let op: dit artikel geeft algemene informatie en is geen juridisch of technisch beveiligingsadvies voor een specifieke OT-omgeving. Laat de uiteindelijke inrichting toetsen aan uw risicoanalyse, veiligheidsdoelen, architectuur, contracten en toepasselijke regelgeving.
